

Тег: фишинг
Великобритания лидирует в Европе по числу кибератак со стороны других государств
Согласно отчету Microsoft, Великобритания стала главной целью государственных кибератак в Европе. Использование ИИ значительно ускорило подготовку вредоносных операций.
Хакеры распространяют вредоносное ПО под видом десктопных версий HR-сервисов
Злоумышленники создают фишинговые страницы для распространения ПО, маскирующегося под десктопные клиенты популярных американских HR-платформ, чтобы получить скрытый удаленный доступ.
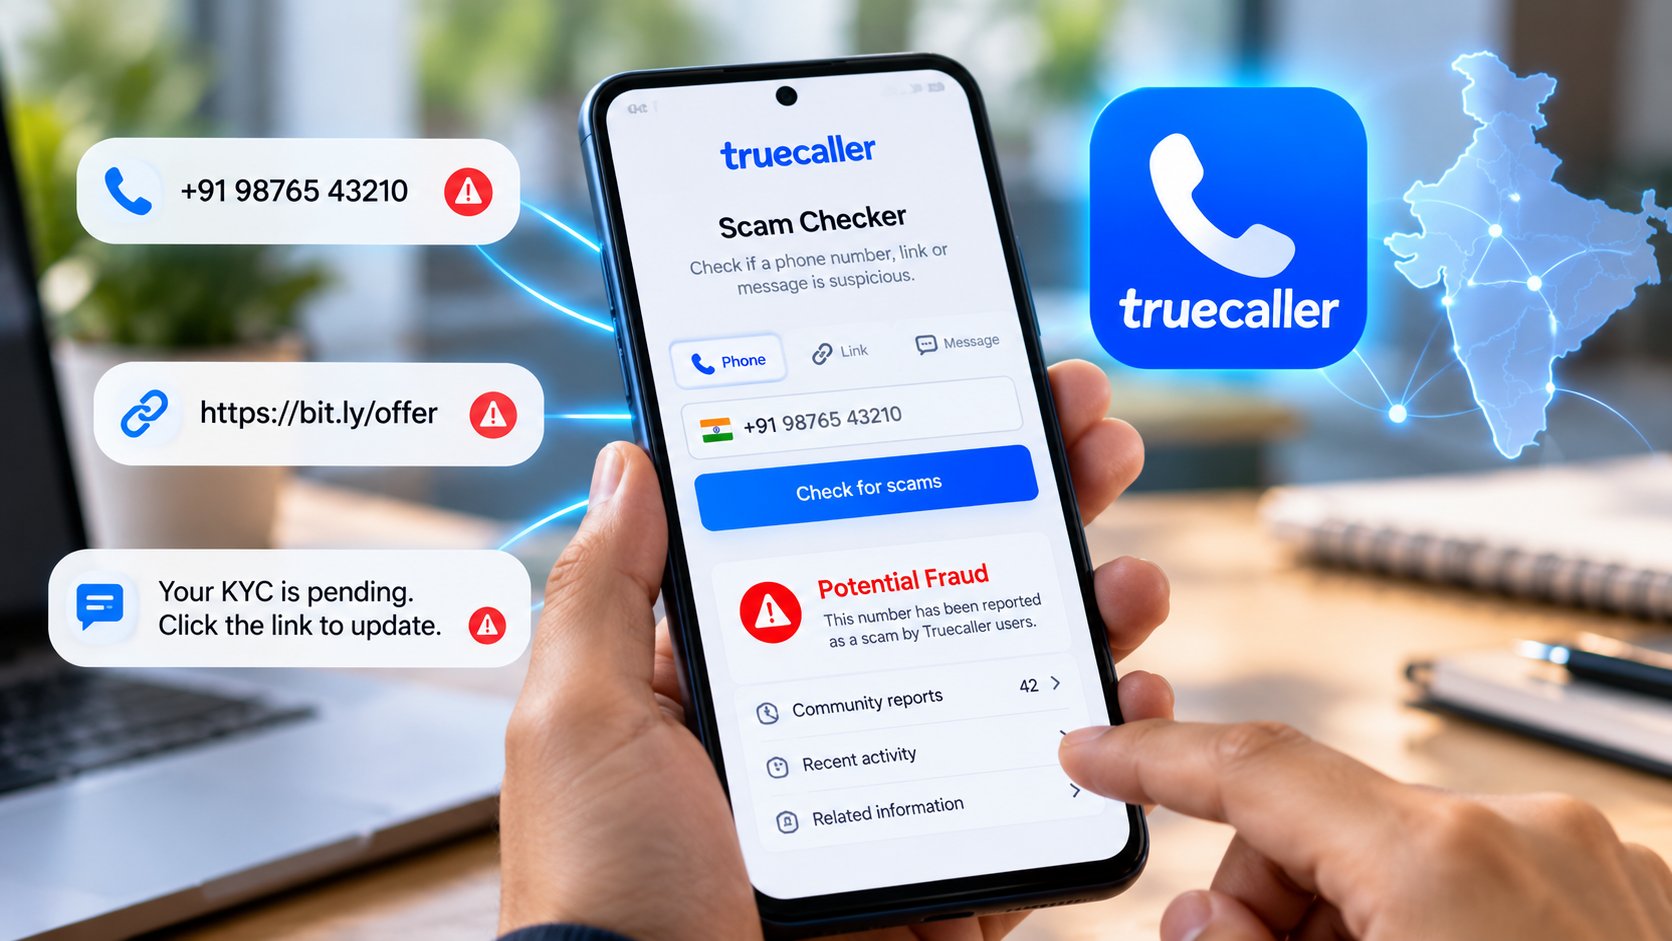
Truecaller запустил сервис Scam Checker для проверки подозрительных ссылок и номеров
Компания Truecaller представила инструмент Scam Checker, позволяющий бесплатно проверять ссылки, сообщения и телефонные номера на предмет мошенничества.
Как защитить Google Календарь от спама и фишинга: настройка безопасности
Рассмотрим способы защиты Google Календаря от фишинга и спама с помощью встроенных настроек безопасности и блокировки отправителей.
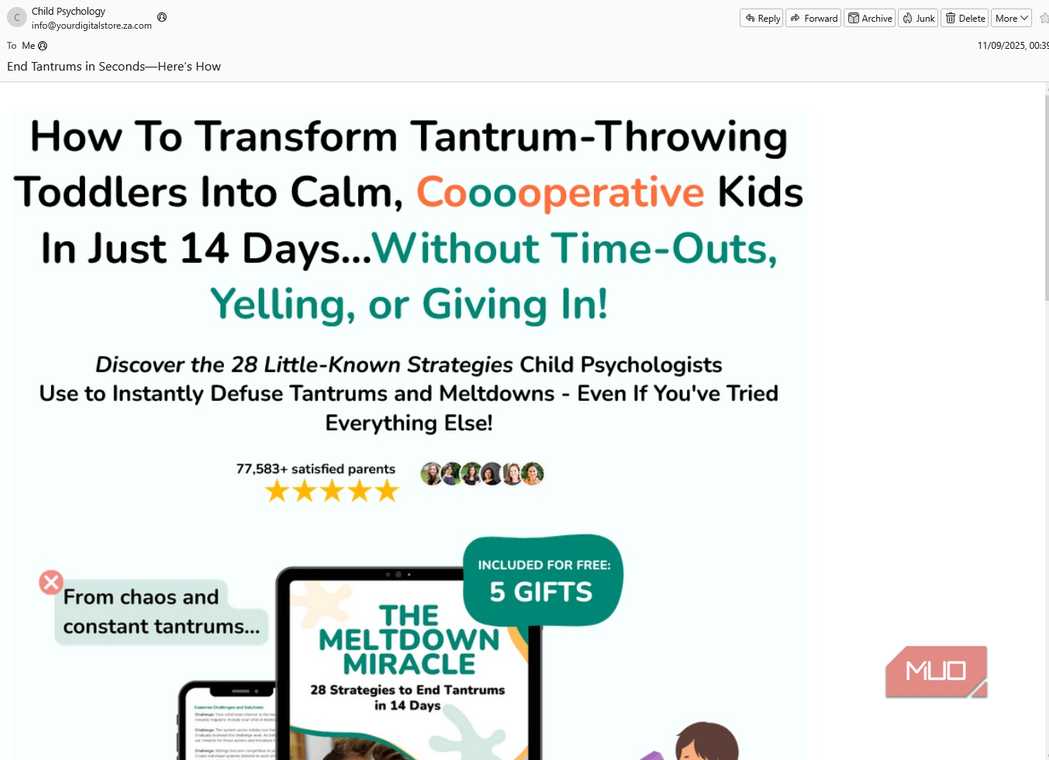
Как распознать типичные почтовые мошеннические схемы
Регулярное получение подозрительных писем требует бдительности. Разбираемся, как работают распространенные схемы мошенников и на какие признаки стоит обращать внимание.

Утечка данных в Brevo привела к фишинговой атаке на 347 000...
Злоумышленники получили доступ к аккаунту Trezor на платформе Brevo, что позволило им отправить фишинговые письма 347 000 подписчикам новостной рассылки компании.
Новая фишинговая кампания использует поддельные страницы Adobe Reader для установки вредоносного...
Исследователи Huntress выявили фишинговую кампанию, которая имитирует сайт Adobe для распространения вредоносного клиента ScreenConnect с целью получения удаленного доступа к ПК.
Как искусственный интеллект меняет правила социальной инженерии в преддверии сезона 2026...
Эксперты по кибербезопасности из команд НФЛ рассказали, как генеративный ИИ упрощает социальную инженерию, удешевляет атаки и делает дипфейки опасными для бизнеса.
Масштабная утечка данных в аэропортах Великобритании: подробности и советы экспертов
Manchester Airports Group сообщила об утечке данных 8,7 миллиона клиентов. Узнайте, какая информация попала к хакерам и как защитить себя от мошенничества.

Microsoft связала атаки на Wi-Fi в отелях с группировкой Midnight Blizzard
Хакеры из Midnight Blizzard атакуют пользователей отельных Wi-Fi, перехватывая трафик и крадя учетные данные Microsoft 365 через поддельные DNS.
