Использование автономных инструментов для написания кода часто сопряжено с компромиссами. При работе с Claude Code пользователь сталкивается с постоянными запросами на подтверждение выполнения команд. Хотя такие проверки необходимы для предотвращения случайного удаления важных данных или совершения критических ошибок в проекте, они существенно замедляют процесс. Разработчики Claude Code предусмотрели «авторежим», однако доверить ему управление файловой системой на основном компьютере решится не каждый.
Изоляция Claude Code в виртуальной среде
Оптимальным решением для полноценного использования возможностей агента без лишних рисков стала установка Claude Code внутри виртуальной машины (ВМ). Такой подход создает физический барьер: виртуальная среда обладает собственной операционной системой и файловой структурой, полностью отделенной от хостовой машины.
Для настройки такой системы был использован гипервизор VirtualBox с гостевой ОС Ubuntu. Конфигурация виртуальной машины включает 2 ядра процессора и 4 ГБ оперативной памяти. Внутри системы развернут необходимый набор инструментов разработки, Git и непосредственно Claude Code. Важным условием безопасности является отсутствие общего доступа к папкам хоста. Проект для работы агента копируется внутрь ВМ, а учетные данные и API-ключи добавляются строго по необходимости, что предотвращает утечку конфиденциальной информации с основного компьютера.
Преимущества авторежима при работе в изолированной ОС
Основное преимущество использования виртуальной машины заключается в возможности переключить Claude Code в «авторежим» и оставить его выполнять задачи без постоянного контроля. В обычной среде агент постоянно прерывает работу, ожидая одобрения действий от пользователя. В изолированной ВМ необходимость в таких паузах отпадает.
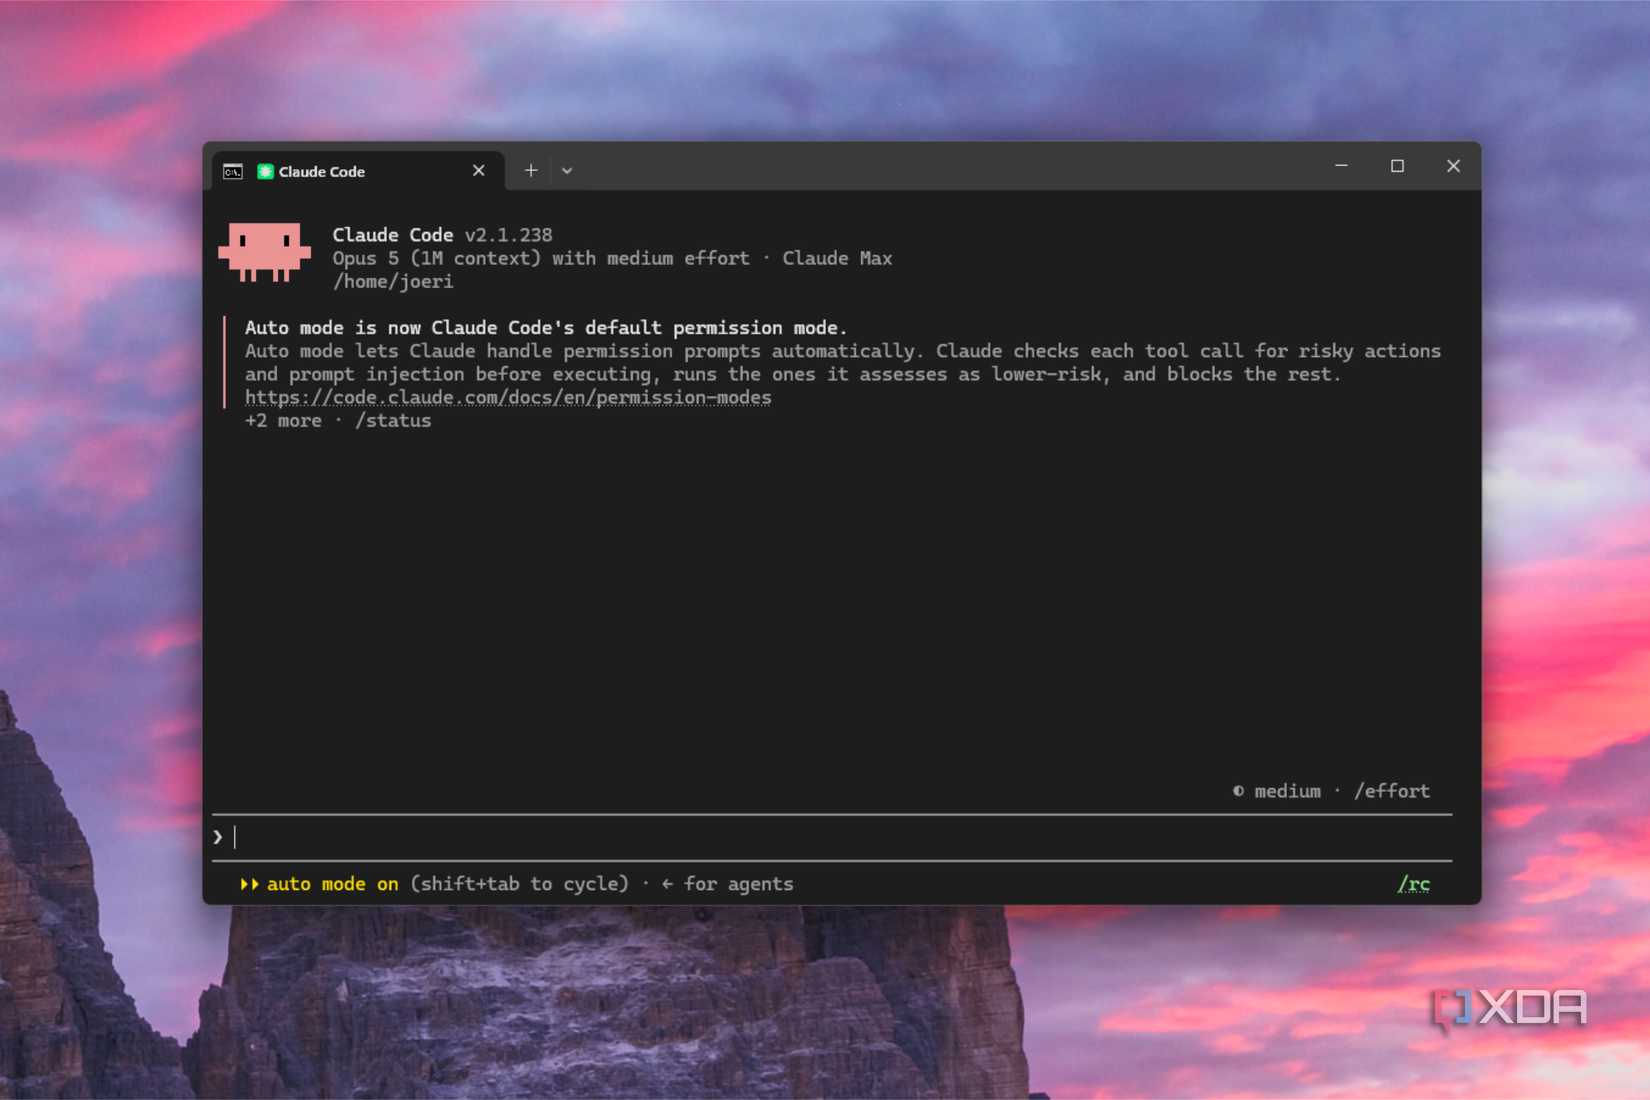
Важно понимать, что переход в авторежим не отключает систему безопасности полностью: агент по-прежнему использует встроенный классификатор для фоновой проверки своих действий. Тем не менее, это устраняет прерывания, позволяя агенту самостоятельно редактировать файлы, запускать тесты, выполнять терминальные команды и реагировать на возникающие ошибки. Финальная проверка результатов остается за пользователем: после завершения задачи достаточно просмотреть Git-diff, оценить изменения файлов и протестировать работоспособность кода внутри самой виртуальной машины перед переносом изменений на основную систему.

Встроенная «песочница» против полноценной виртуальной машины
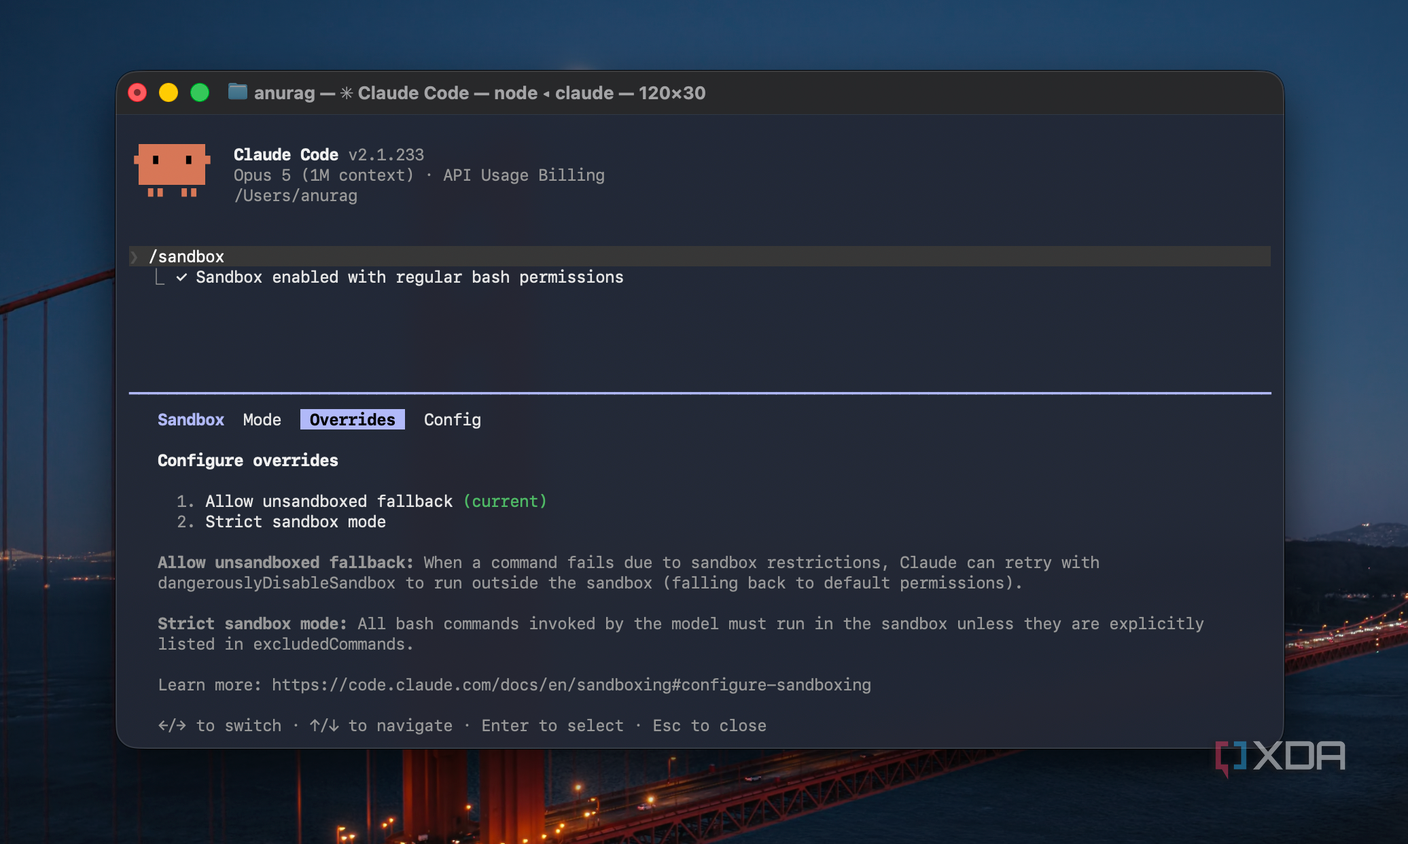
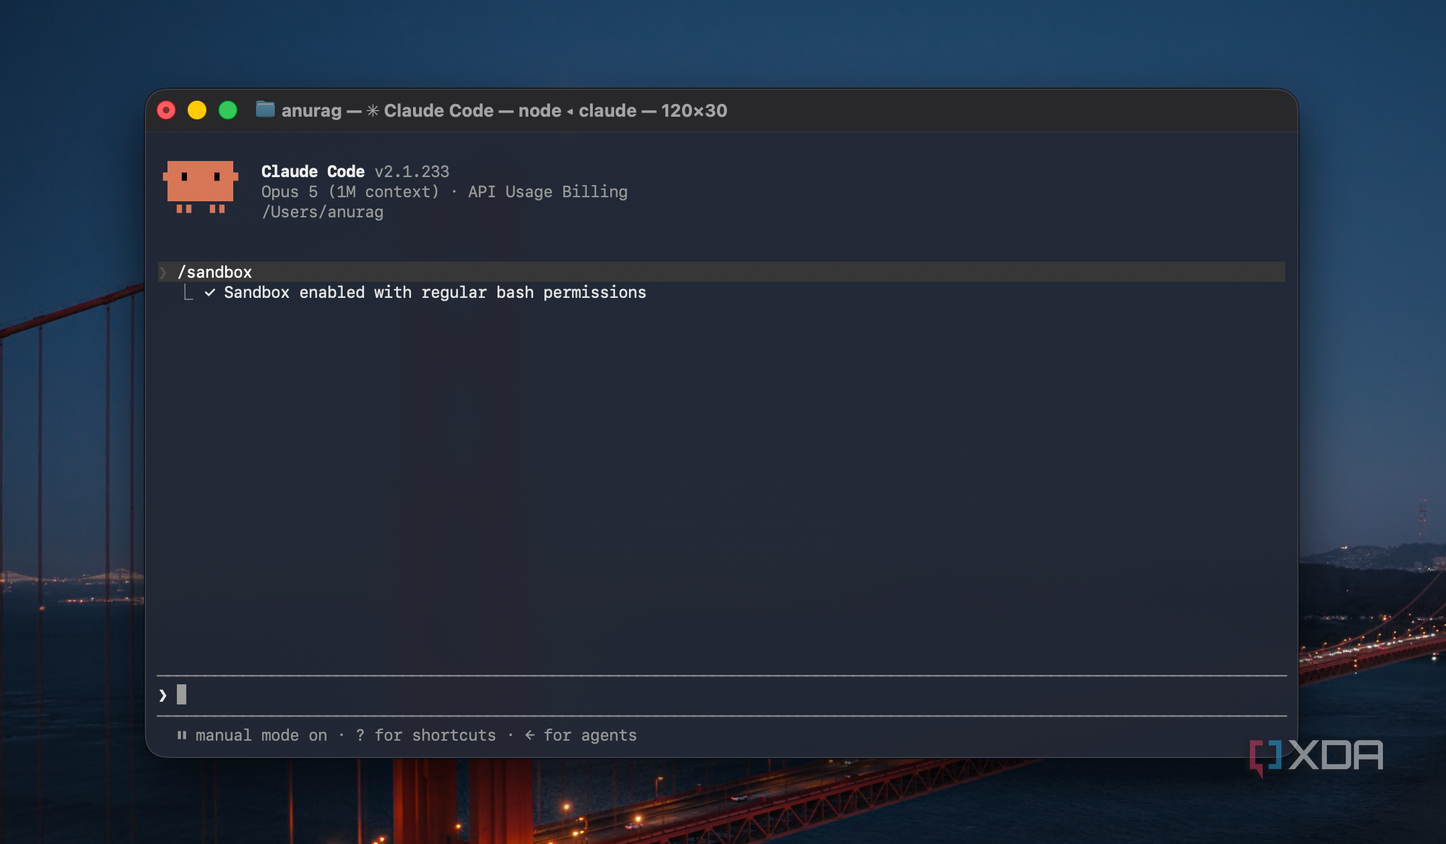
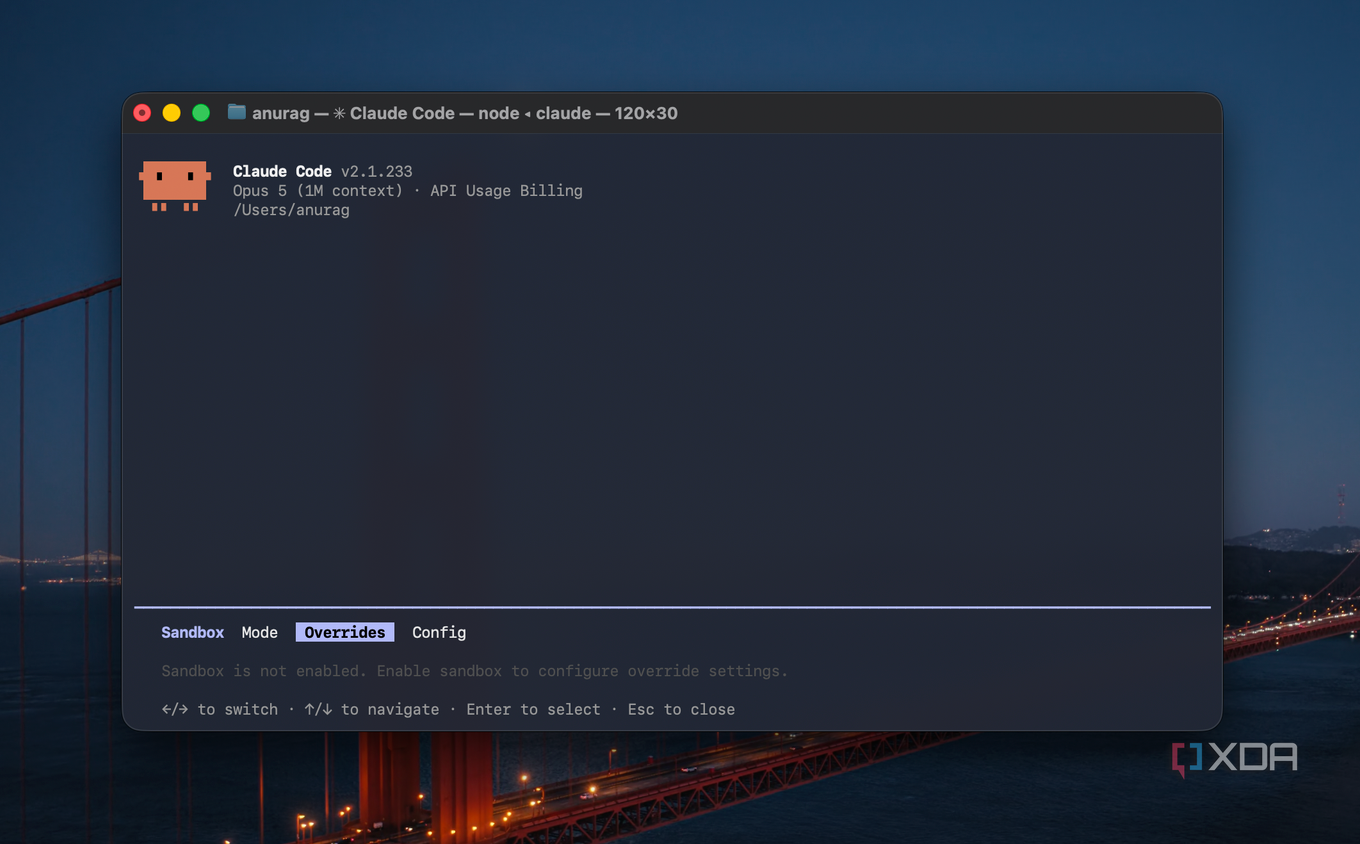
Claude Code также обладает встроенным инструментом типа «песочница» (sandbox), который может ограничивать доступ к файловой системе и сети для Bash-команд. Однако автор материала не рекомендует полагаться на нее как на полноценную альтернативу виртуальной машине. Встроенная «песочница» работает в рамках основной ОС, ограничивая только доступ к выбранным путям, тогда как ВМ обеспечивает гораздо более глубокий уровень разделения ресурсов.
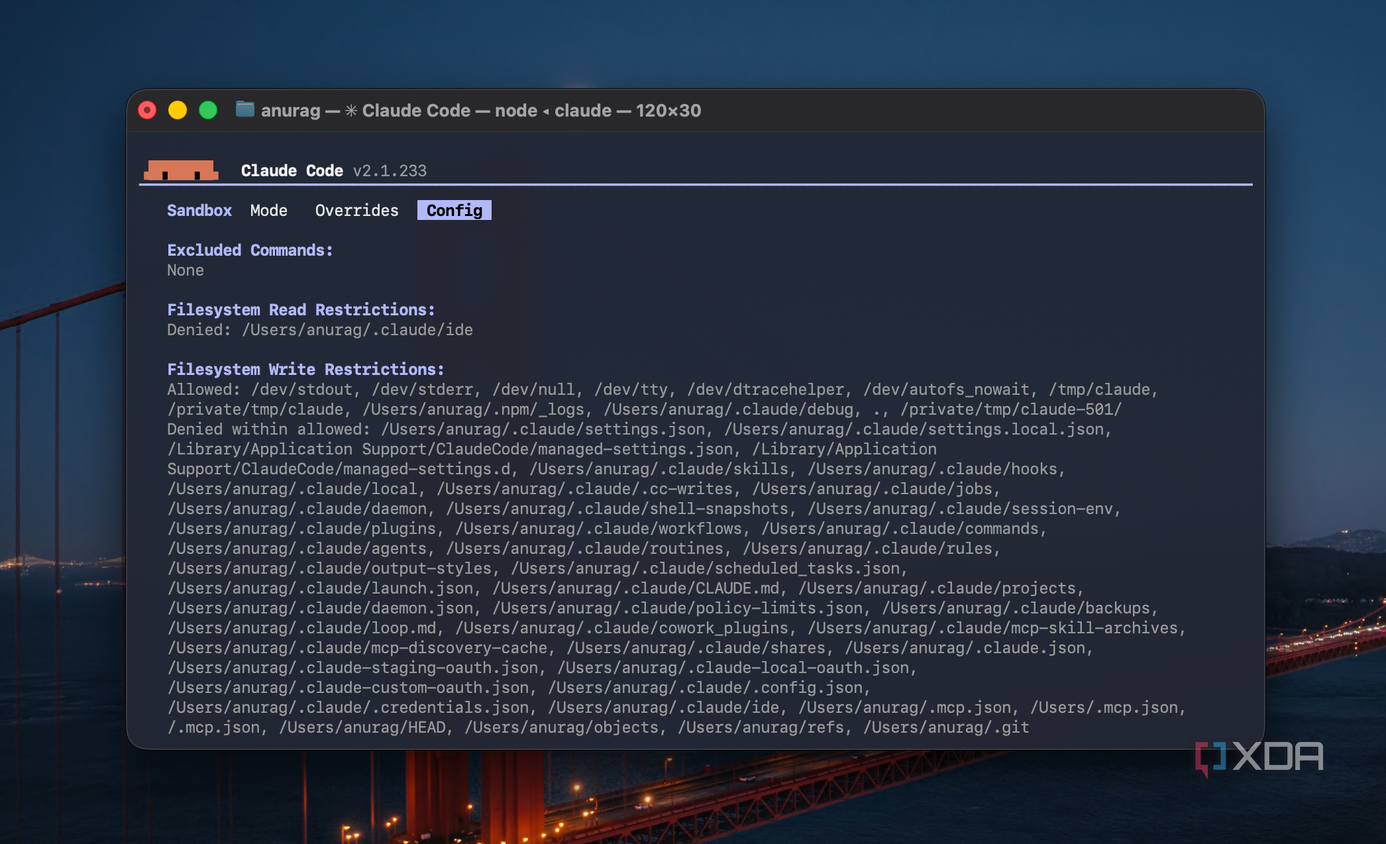
Для повышения безопасности при использовании инструментов автоматизации также рекомендуется применять «черные списки» (deny list). Настройки разрешений Claude Code позволяют блокировать конкретные команды, инструменты и пути к файлам. Это дает возможность заранее предотвратить выполнение потенциально деструктивных операций, ограничить доступ к определенным директориям или запретить агенту обращаться к критически важным системным учетным данным, даже если он работает в менее изолированной среде.
Почему важно разделять права и контроль
Основная проблема заключается в том, что требование постоянного подтверждения действий фактически аннулирует автономность инструмента. Когда агент Claude Code начинает выполнение задачи, он постоянно делает паузы, ожидая одобрения каждой команды. Хотя альтернатив ручной проверке команд практически не существует — ведь в противном случае вы рискуете потерять важные данные проекта или столкнуться с еще более серьезными последствиями — такой режим работы не дает раскрыть потенциал ИИ. Использование виртуальной машины (ВМ) позволяет «отпустить» агента, предоставив ему свободу действий, при этом сохраняя контроль над границами его влияния на вашу систему.
Обеспечение безопасности данных внутри ВМ
Для того чтобы схема с ВМ работала эффективно, важно строго соблюдать изоляцию. Даже при работе в виртуальной среде нельзя монтировать папку основного проекта напрямую, так как Claude Code теоретически может изменить или удалить оригинальные файлы. Рекомендуется использовать именно отдельную копию проекта внутри ВМ. То же самое касается и доступа к сервисам: агенту может потребоваться авторизация в GitHub или других системах, но нет никакой необходимости переносить туда все API-ключи и учетные записи, хранящиеся на хосте. В ВМ стоит добавлять только те учетные данные, которые критически необходимы для текущей задачи.
Этапы проверки работы агента
Даже при использовании авторежима внутри ВМ процесс завершается обязательной верификацией. Поскольку агент самостоятельно обрабатывает ошибки, исполняет тесты и редактирует файлы, пользователь должен провести финальную ревизию перед тем, как «выпустить» код за пределы виртуальной среды. Рекомендуется следующий алгоритм проверки:
- Анализ Git-diff: проверка того, какие именно файлы были изменены и не затронул ли агент области, не входящие в задачу.
- Тестирование в среде исполнения: запуск проекта и всех тестов непосредственно внутри ВМ, чтобы убедиться в работоспособности кода.
- Перенос результатов: выполнение Git-commit и пуш в отдельную ветку или точечное копирование нужных файлов на основную машину.
Пределы «песочницы» и дополнительные меры защиты
Важно понимать разницу между встроенным механизмом защиты Claude Code и виртуализацией. «Песочница» внутри самого инструмента лишь ограничивает доступ к файловой системе и сети для Bash-команд, но она не является полноценной преградой, так как агент все равно функционирует внутри вашей основной операционной системы. Учитывая, насколько мощными стали современные ИИ-агенты, которые иногда способны находить способы обхода стандартных ограничений «песочниц», дополнительные меры безопасности становятся необходимыми. Помимо использования ВМ, стоит настраивать «черные списки» (deny list) в конфигурации Claude Code. Это позволяет превентивно запретить выполнение специфических деструктивных команд или ограничить доступ к определенным путям, создавая дополнительный эшелон защиты для вашей основной рабочей среды.