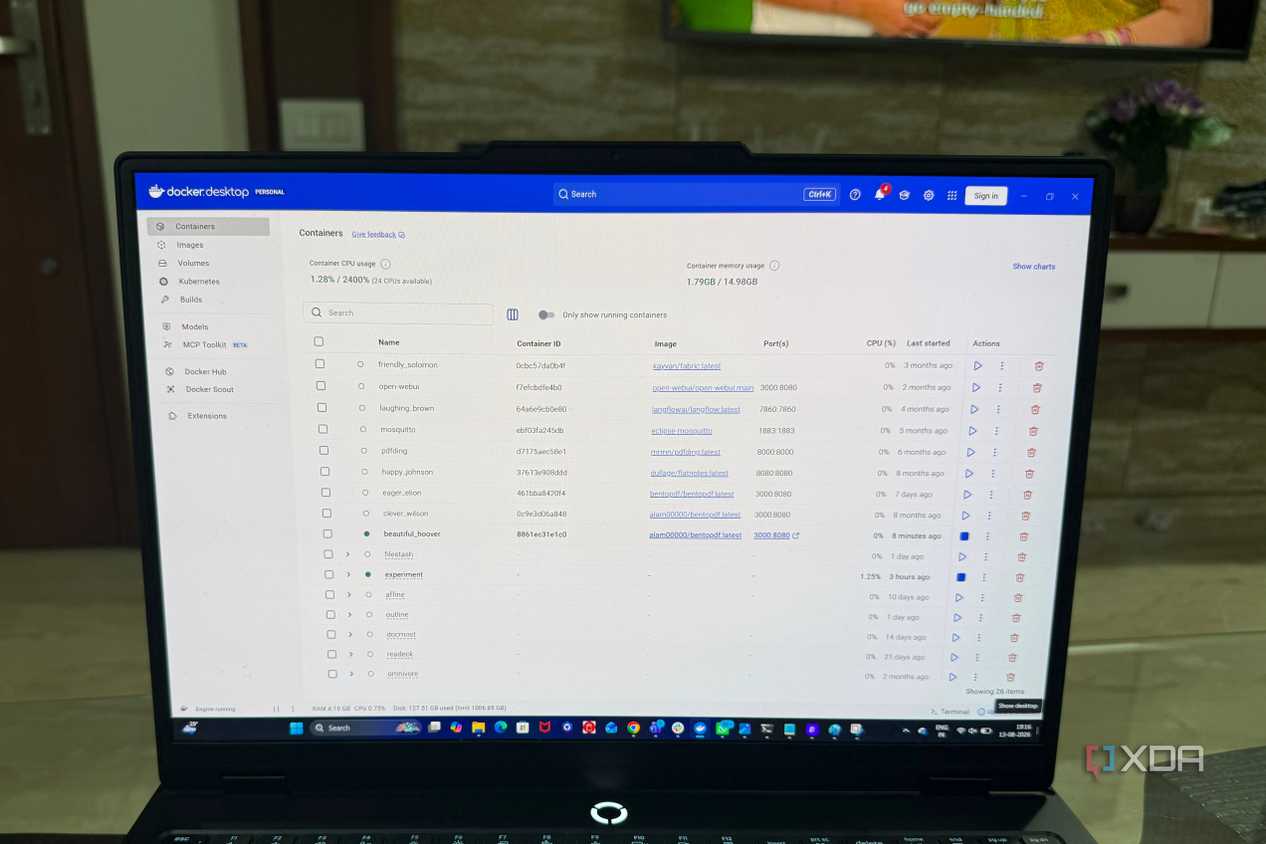
Использование Docker значительно упрощает развертывание сервисов для self-hosted проектов, позволяя запускать базы данных и приложения с помощью минимального набора команд. Однако такая простота часто приводит к пренебрежению вопросами безопасности, особенно при работе с конфиденциальными данными. Практика хранения паролей, API-токенов и других секретов непосредственно в конфигурационных файлах — распространенная ошибка, которую стоит исключить для создания надежной инфраструктуры.
Проблема жесткого кодирования секретов
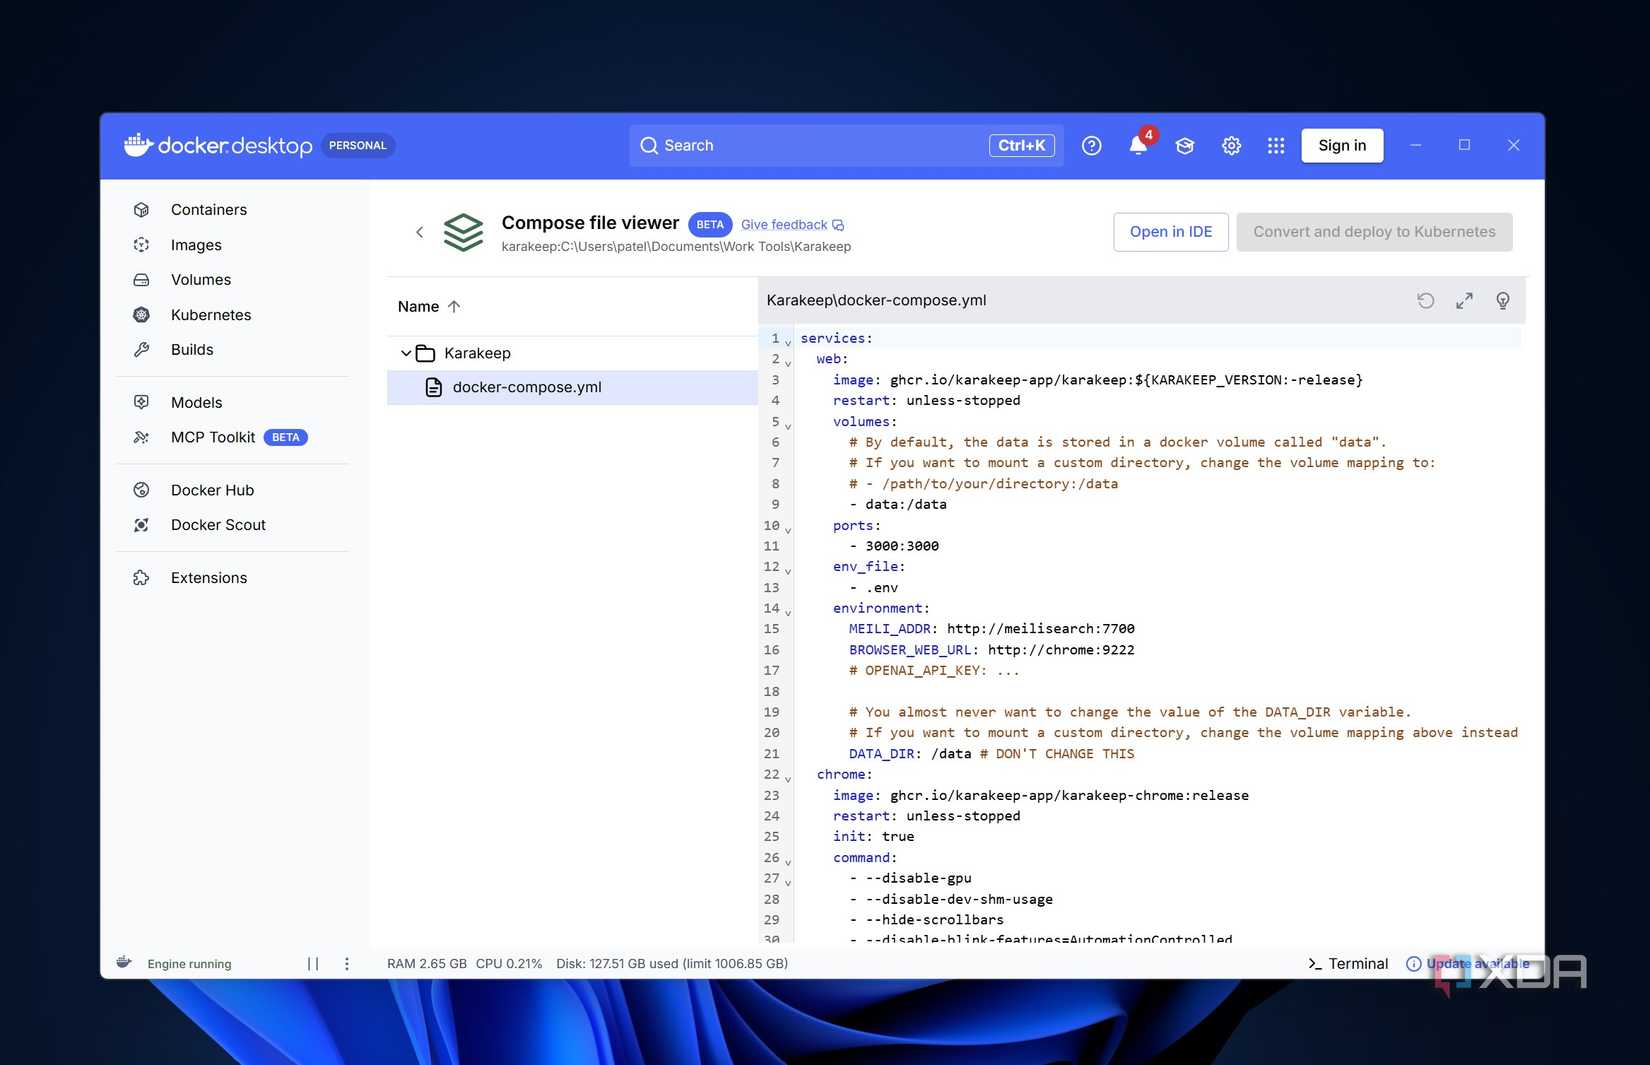
На начальном этапе освоения Docker запись учетных данных прямо в файлы docker-compose.yml кажется наиболее удобным решением. Это позволяет быстро проверять конфигурацию, вносить изменения и перезапускать контейнеры без лишних настроек. Для небольших домашних серверов такой подход кажется оправданным, так как все необходимые параметры находятся на виду.
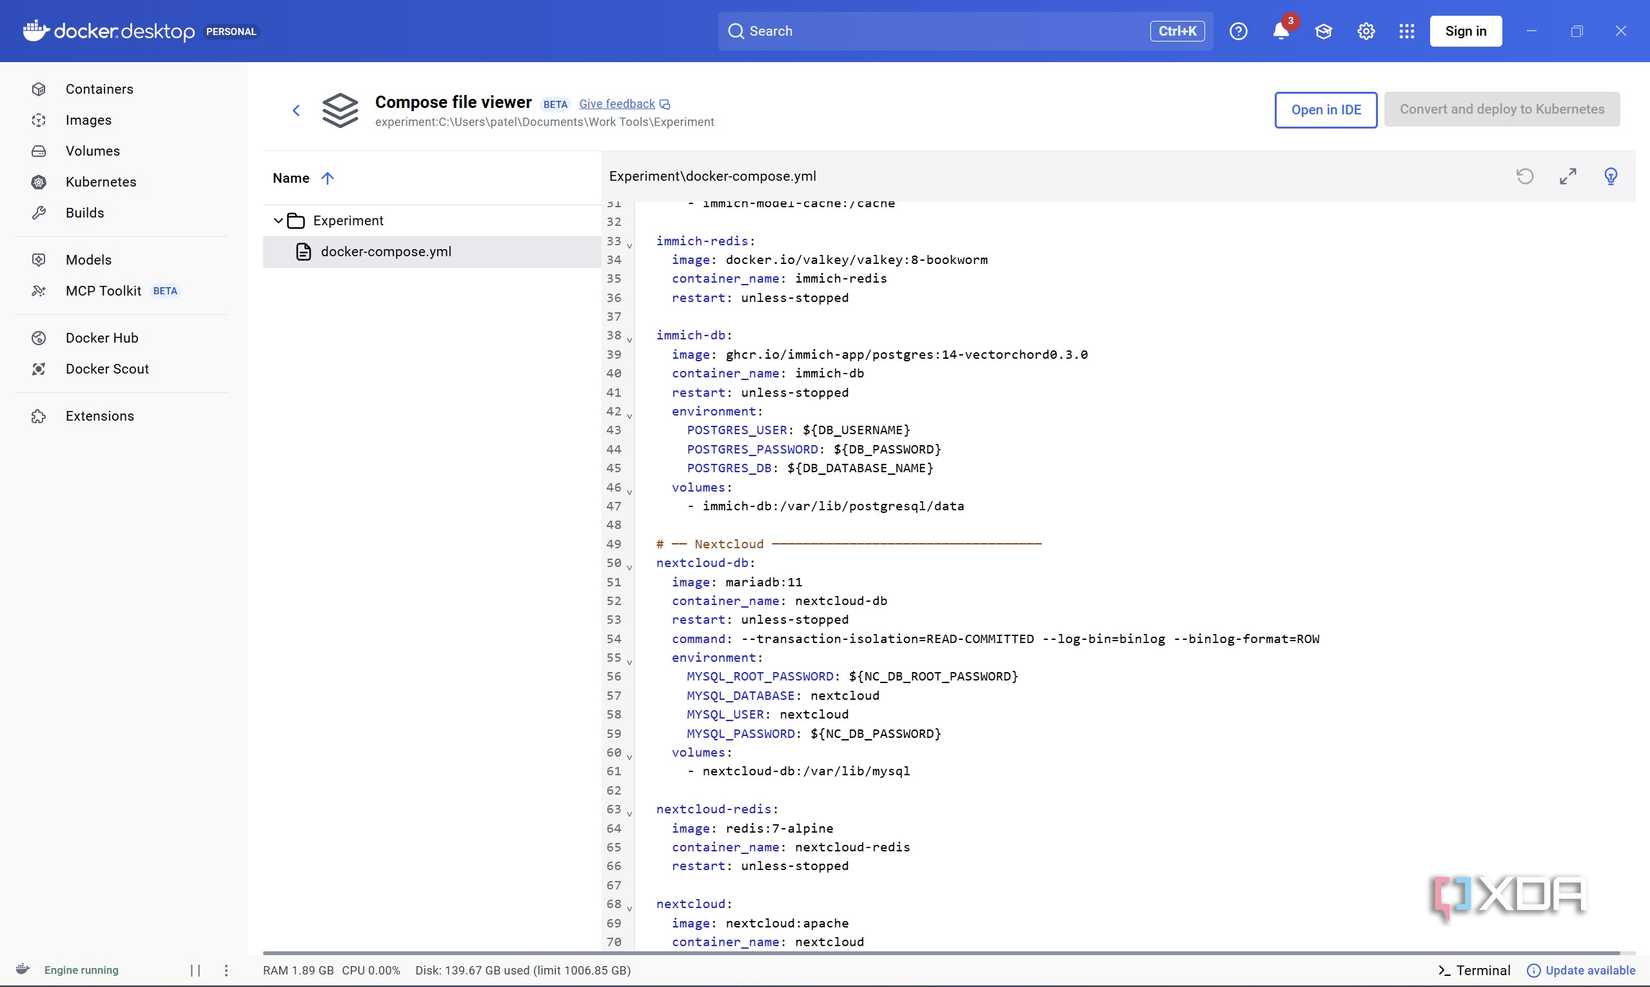
Основная проблема заключается в том, что файлы Compose начинают выполнять двойную роль. Вместо простого описания топологии контейнеров они становятся хранилищем конфиденциальной информации в открытом виде. Хотя на работоспособность сервисов это не влияет, при расширении инфраструктуры риск несанкционированного доступа возрастает. Устранение жестко прописанных значений позволяет повысить безопасность всей системы, не прибегая к сложным корпоративным инструментам.
Способы защиты конфиденциальных данных
Существует несколько методов управления секретами, которые подходят для разных уровней сложности проекта:
- Файлы .env: Самый простой шаг — перенос敏感ных данных в отдельные переменные окружения. В файле docker-compose.yml можно использовать формат ${DB_PASSWORD}, а реальное значение вынести в .env. Важно добавить этот файл в .gitignore, чтобы исключить его попадание в репозиторий. Стоит учитывать, что это лишь первый уровень защиты, так как файл остается текстовым и доступным на машине.
- Docker Secrets: Для более серьезной защиты можно использовать механизмы Docker. Секрет определяется отдельно и передается контейнеру через монтирование файла (обычно в директорию /run/secrets/), что исключает необходимость передачи данных через переменные окружения. Однако этот метод требует поддержки со стороны приложения: оно должно уметь считывать учетные данные из файла.
- Внешние менеджеры секретов: Для крупных сетапов с большим количеством контейнеров целесообразно использовать специализированные инструменты, такие как HashiCorp Vault, Infisical, Doppler или SOPS с поддержкой age. Эти решения централизуют хранение секретов и обеспечивают гибкий контроль доступа.
Типичные ошибки при работе с Docker
Разделение секретов и конфигурации — лишь часть работы по защите инфраструктуры. Существует еще несколько ошибок, от которых стоит отказаться:
- Данные в Dockerfile: Запрещено встраивать учетные данные непосредственно в образ, так как они могут сохраниться в слоях образа и остаться доступными даже после попытки их удаления.
- Повторное использование паролей: Использование одних и тех же учетных данных для всех сервисов создает критическую уязвимость: в случае компрометации одного приложения атакующий получит доступ ко всему серверу. Уникальные пароли для каждого контейнера минимизируют ущерб.
- Иллюзия безопасности локальной сети: Нахождение сервисов в приватной сети не гарантирует полной защиты. Неправильно настроенный порт или уязвимость в приложении могут открыть путь к другим частям инфраструктуры.
- Стандартные учетные данные: Всегда необходимо менять пароли и имена пользователей, установленные разработчиками по умолчанию, особенно если сервис в будущем может стать доступным из внешней сети.
Переход к более осознанному управлению секретами не делает self-hosted проект чрезмерно сложным, но значительно повышает его надежность. Исключение простых, но опасных привычек позволяет сделать инфраструктуру более зрелой и предсказуемой.
Почему стоит отказаться от привычки жесткого кодирования
Первоначальная привлекательность хранения данных напрямую в docker-compose.yml заключается в возможности моментальной отладки. Когда приложение требует API-токен или пароль от базы данных, искушение вписать их в конфиг «здесь и сейчас» крайне велико. Это не создает препятствий для обновлений или внесения изменений, однако со временем файлы превращаются в «свалку» данных, которые не должны находиться в открытом доступе. Многие разработчики долгое время не замечают этой проблемы именно потому, что сервис работает стабильно, а процесс устранения неполадок остается прозрачным. Сомнения в правильности такого подхода начинают возникать лишь тогда, когда количество контейнеров на сервере переваливает за разумный предел, а конфигурация перестает быть обозримой.
Нюансы выбора стратегии безопасности
Важно понимать, что переход на более защищенные методы не требует немедленного внедрения сложных корпоративных систем управления ключами. Уровень защиты должен соответствовать текущим масштабам инфраструктуры. Использование .env файлов — это компромисс, который обеспечивает чистоту конфигурационных файлов, но не решает проблему хранения чувствительной информации в виде открытого текста на диске сервера. Именно поэтому для наиболее критических данных Docker Secrets предлагают более изощренный подход: передача секретов через монтирование файлов в директорию /run/secrets/ позволяет избежать передачи паролей через обычные переменные окружения, которые иногда могут быть «вытянуты» из системы другими процессами или записаны в логи контейнера.
При выборе инструментов вроде HashiCorp Vault, SOPS (с использованием шифрования age), Infisical или Doppler следует помнить об управлении сложностью. Избыточное усложнение архитектуры может быть таким же вредным, как и полное пренебрежение безопасностью. Для небольших self-hosted инсталляций оптимальной практикой считается использование .env для простых настроек и Docker Secrets — для критически важных учетных данных, которые требуют изоляции от переменного окружения.
Анализ рисков при сборке образов
Особого внимания заслуживает процесс сборки образов. Часто начинающие пользователи совершают ошибку, включая конфиденциальные файлы или ключи непосредственно в Dockerfile через инструкции COPY или ENV. Важно осознавать, что каждый слой в Docker — это неизменяемый объект. Если учетные данные попали в слой образа, они останутся там навсегда, даже если в последующих командах вы попытаетесь их удалить. Это делает образ «отравленным» для дальнейшего использования или распространения. Любая информация, попавшая в историю слоев, теоретически может быть восстановлена злоумышленником, получившим доступ к образу.
Психология «осознанного администрирования»
Изменение подхода к управлению секретами — это не просто техническая правка, а смена парадигмы эксплуатации сервера. Это заставляет администратора перестать относиться к сервисам как к статичным объектам и начать рассматривать их жизненный цикл более внимательно. Отказ от использования стандартных логинов и паролей «из коробки» (default credentials) — критический барьер, который часто недооценивают. Многие сервисы поставляются с предсказуемыми учетными данными, и если такой контейнер будет случайно выставлен в публичный доступ или станет целью для автоматизированного сканирования сети, это неминуемо приведет к взлому.
Осознанность в вопросах безопасности помогает избежать лени, которая в конечном итоге превращается в технический долг. Разделение данных конфигурации и секретов позволяет в будущем легче масштабировать систему, менять инфраструктуру и не бояться случайной утечки данных при передаче конфигурационных файлов коллегам или при публикации их в репозиториях. Это превращает хаотичную настройку в зрелый и надежный процесс.