Отказ от привычных паролей в пользу более безопасных и быстрых ключей доступа привел к впечатляющим результатам. По данным Альянса FIDO, общее количество созданных ключей доступа достигло пяти миллиардов. Однако за этим масштабным ростом скрывается серьезный пробел в покрытии: на практике ключи доступа работают скорее как дополнительный уровень поверх старых паролей, но пока не стали их полноценной заменой.
Почему ключи доступа еще не вытеснили пароли
Статистика демонстрирует уверенный прогресс технологии. Около 48% из топ-100 крупнейших сайтов уже поддерживают ключи доступа, а более двух третей пользователей активировали хотя бы один такой ключ. Согласно отчетам Альянса FIDO за 2025 год, показатель успешности входа с помощью ключей доступа составляет 93% против 63% у других методов, а сама процедура проходит примерно на 73% быстрее.
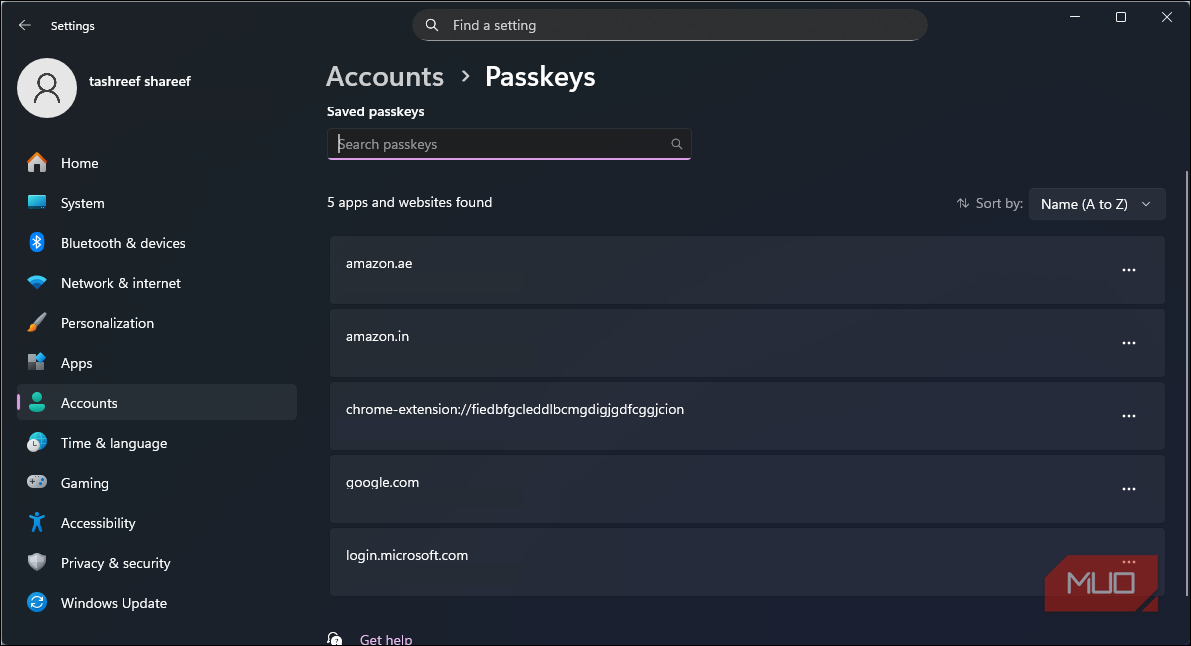
Тем не менее, для большинства людей пароль остается основным способом авторизации. Главная сложность заключается вовсе не в криптографической защите, а в поведении технологии при переходе с одного устройства на другое. Face ID на iPhone работает безупречно, но при попытке войти с рабочего ноутбука или общего семейного компьютера эта плавность исчезает. Пользователям нередко приходится сканировать QR-код, подтверждать запрос на другом экране или гадать, в каком именно хранилище — iCloud или Google Password Manager — находится нужный ключ.

Эта проблема отчетливо проявляется при настройке нового телефона. Ключи доступа Google и Microsoft, созданные на ноутбуке, автоматически не появляются на новом устройстве. Для первичного входа приходится использовать классический пароль, чтобы затем зарегистрировать свежий ключ для нового гадета. Подобный сценарий воспринимается как шаг назад для системы, призванной упростить авторизацию.
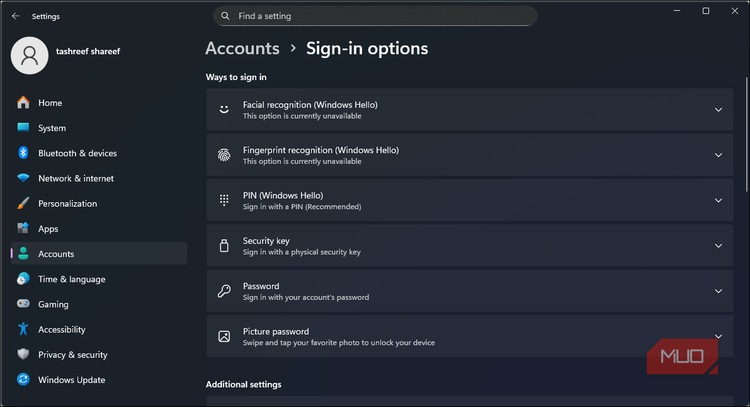
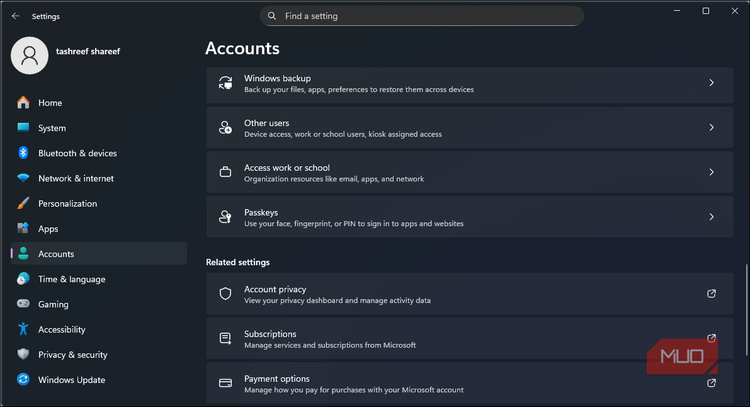
Эту проблему призваны решить новые стандарты Credential Exchange от Альянса FIDO, позволяющие переносить ключи между менеджерами паролей вместо привязки к месту их создания. Данное решение внедряется постепенно, для каждой платформы по отдельности. До завершения этого процесса пароли остаются единственным методом входа, который работает везде и без предварительной настройки.
Причины возврата к паролям и проблемы синхронизации
Даже после настройки ключей доступа везде, где это возможно, пользователи продолжают по привычке вводить пароли. Старый сценарий оказывается проще в плане психологического доверия. Процедура восстановления забытого пароля известна каждому: нажать кнопку восстановления, проверить почту, сбросить старый пароль и завершить процесс. Для ключей доступа аналогичная мышечная память еще не сформировалась, поэтому первый вопрос у большинства людей касается того, что делать при потере телефона.
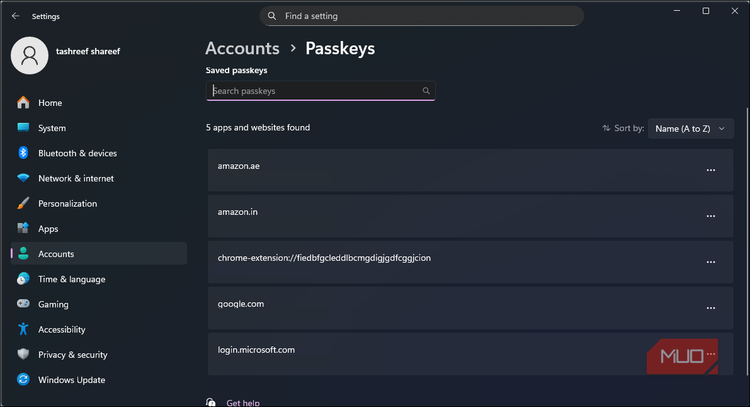
Подобный скептицизм обоснован. Национальный центр кибербезопасности Великобритании (NCSC) указывает на процедуру восстановления как на реальный риск для ключей доступа, поскольку злоумышленники могут атаковать именно путь восстановления вместо попытки украсть саму учетную запись. Главная сложность заключается не в ежедневном входе, а в скрытой инфраструктуре: службе синхронизации, методе восстановления и экосистеме устройств, о которых вспоминают только после поломки телефона или смены платформы.
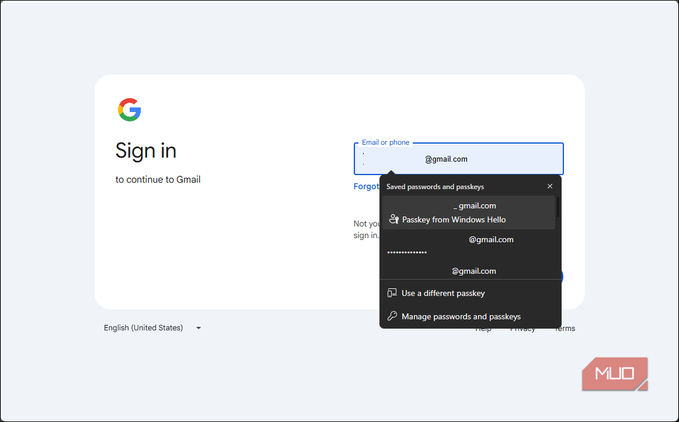
Уровень доверия подрывают и неудачные сценарии использования. Если одно приложение реализует вход по ключу за одно касание, то другое требует сканирования QR-кода или совершения незнакомых действий. Из-за такой неравномерности пользователи начинают сомневаться в технологии, несмотря на ее техническое превосходство при успешном срабатывании. В моменты неуверенности люди выбирают проверенный годами метод.
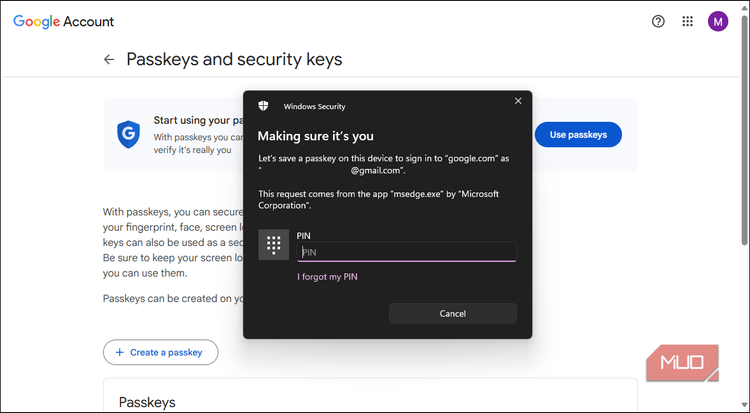
Особенности поддержки ключей на сайтах и планы на будущее
Данные FIDO за 2025 год показывают, что 93% учетных записей технически подходят для использования ключей доступа, но настроили их лишь 36% пользователей, а применяют для входа только 26%. Ресурс может называть себя готовым к внедрению ключей, поскольку его инфраструктура поддерживает стандарт, однако большинство реальных клиентов продолжают использовать пароли.
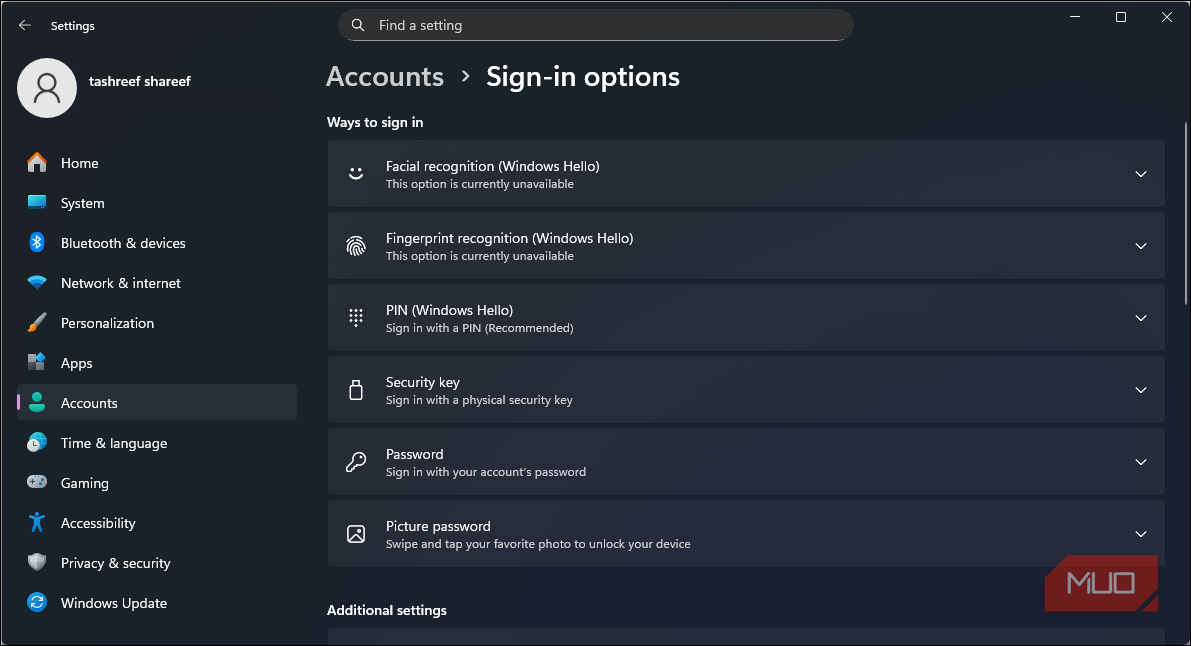
Компании сознательно сохраняют пароли в качестве защитной сетки. Поскольку процедура восстановления аккаунта становится критически важной при появлении ключей доступа, сервисы страхуют себя, не выводя парольную авторизацию из эксплуатации. В результате сайты официально поддерживают новые стандарты, но поле для ввода пароля остается универсальным запасным вариантом примерно для трех четвертей попыток входа.
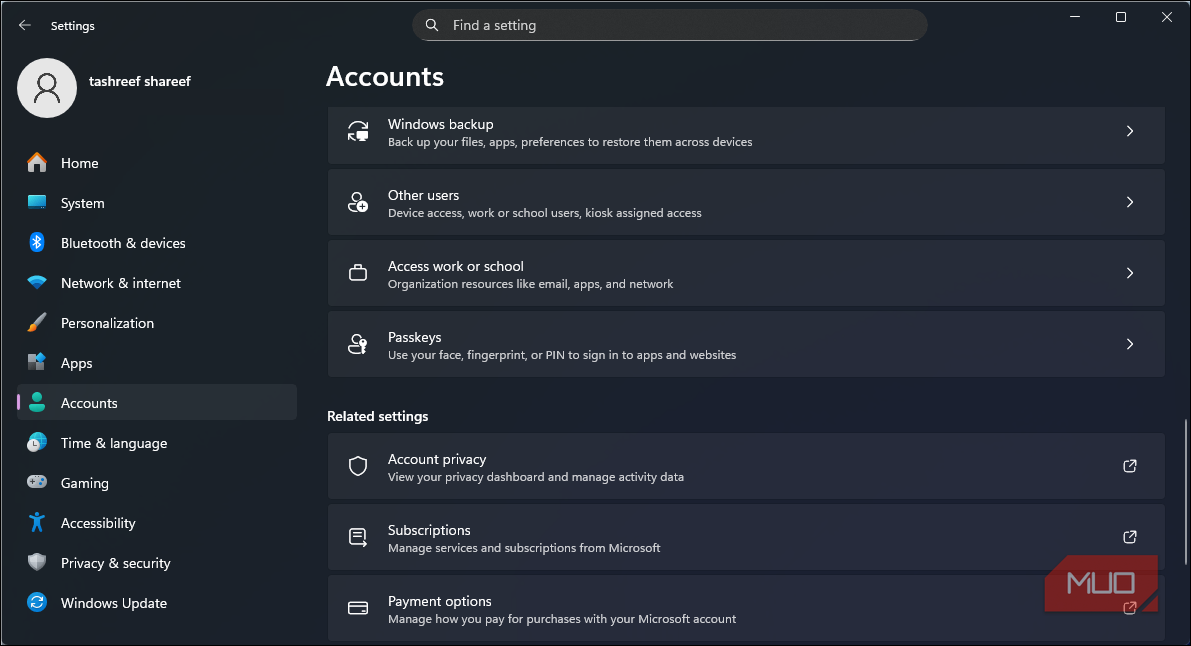
Пять миллиардов созданных ключей доступа доказывают, что технология перестала быть отдаленным будущим и превратилась в практическую замену, выгодную как для безопасности пользователей, так и для снижения ответственности сервисов. Тем не менее, классическим паролям требуется дополнительное время для окончательного ухода с рынка.
Поведение ключей доступа на практике и особенности пользовательского опыта
Один из самых ярких примеров неудобства кроется в межплатформенных сценариях. Как отмечает автор первоисточника, наглядным подтверждением стала неделя настройки нового телефона: ключи Google и Microsoft, созданные на ноутбуке, просто отсутствовали на новом устройстве. Это вынуждало пользователя возвращаться к классическому паролю лишь для того, чтобы пройти первичную авторизацию и зарегистрировать свежий ключ для нового гаджета.
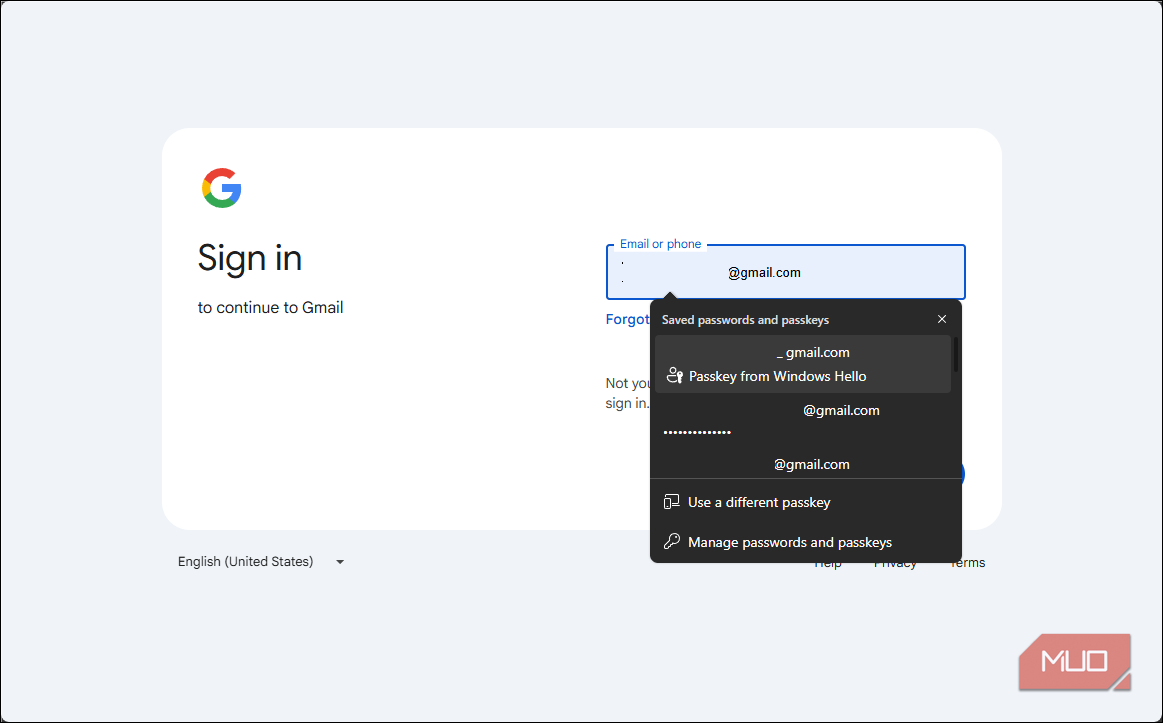
Кроме того, на практике сказывается неравномерность пользовательского опыта при взаимодействии с разными приложениями. Если один сервис безупречно реализует вход в одно касание, то другой внезапно выводит на экран QR-код или требует совершения незнакомых шагов. Подобная непредсказуемость заставляет пользователей сомневаться в надежности технологии и в моменты малейшей неуверенности возвращаться к привычному методу, которому исполнилось уже двадцать лет.
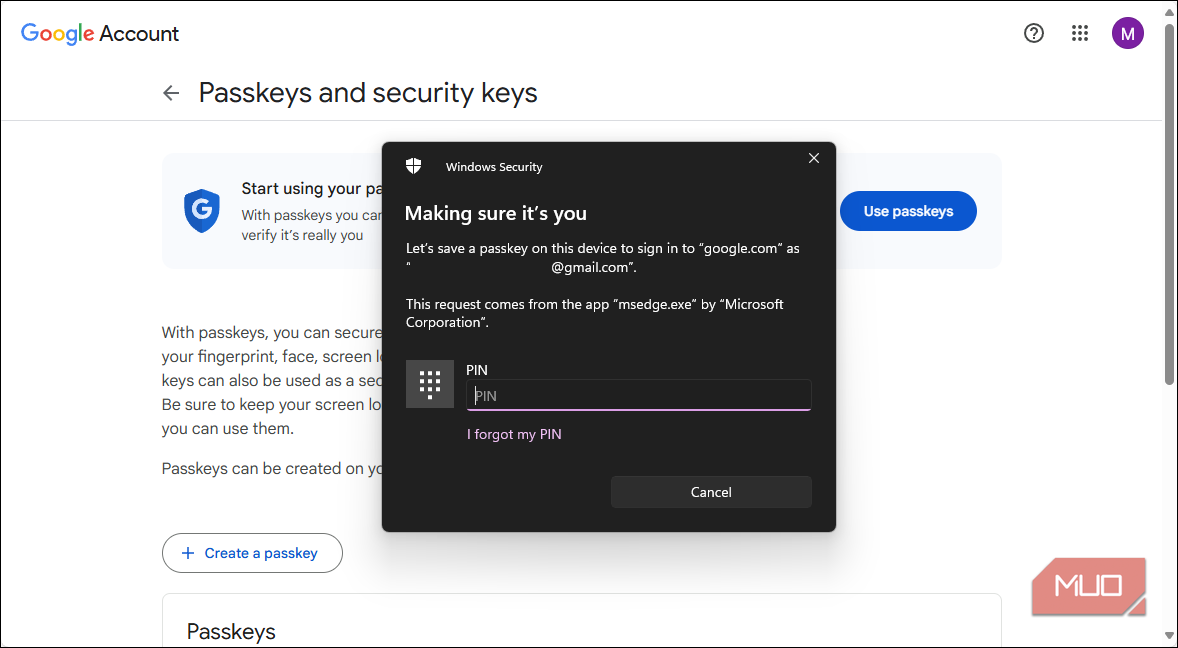
Что касается проблемы восстановления доступа, с ней автору первоисточника пришлось столкнуться лично во время работы над материалом. Выяснилось, что главный подвох кроется вовсе не в повседневном входе, а во всей скрытой механике процесса — синхронизации, экосистеме устройств и методах восстановления, о которых вспоминаешь лишь тогда, когда внезапно ломается смартфон или происходит смена цифровой платформы.