Изменение настроек DNS-сервера — один из базовых способов сделать работу в интернете безопаснее. Однако вокруг конфиденциальности DNS существует множество заблуждений. Важно понимать, что смена провайдера DNS не делает историю ваших посещений полностью скрытой. Ваш интернет-провайдер, работодатель, администратор учебной сети или системный администратор по-прежнему обладают инструментами, позволяющими отследить, к каким сетевым ресурсам вы обращаетесь.
Как работает DNS и почему смена сервера — это не анонимность
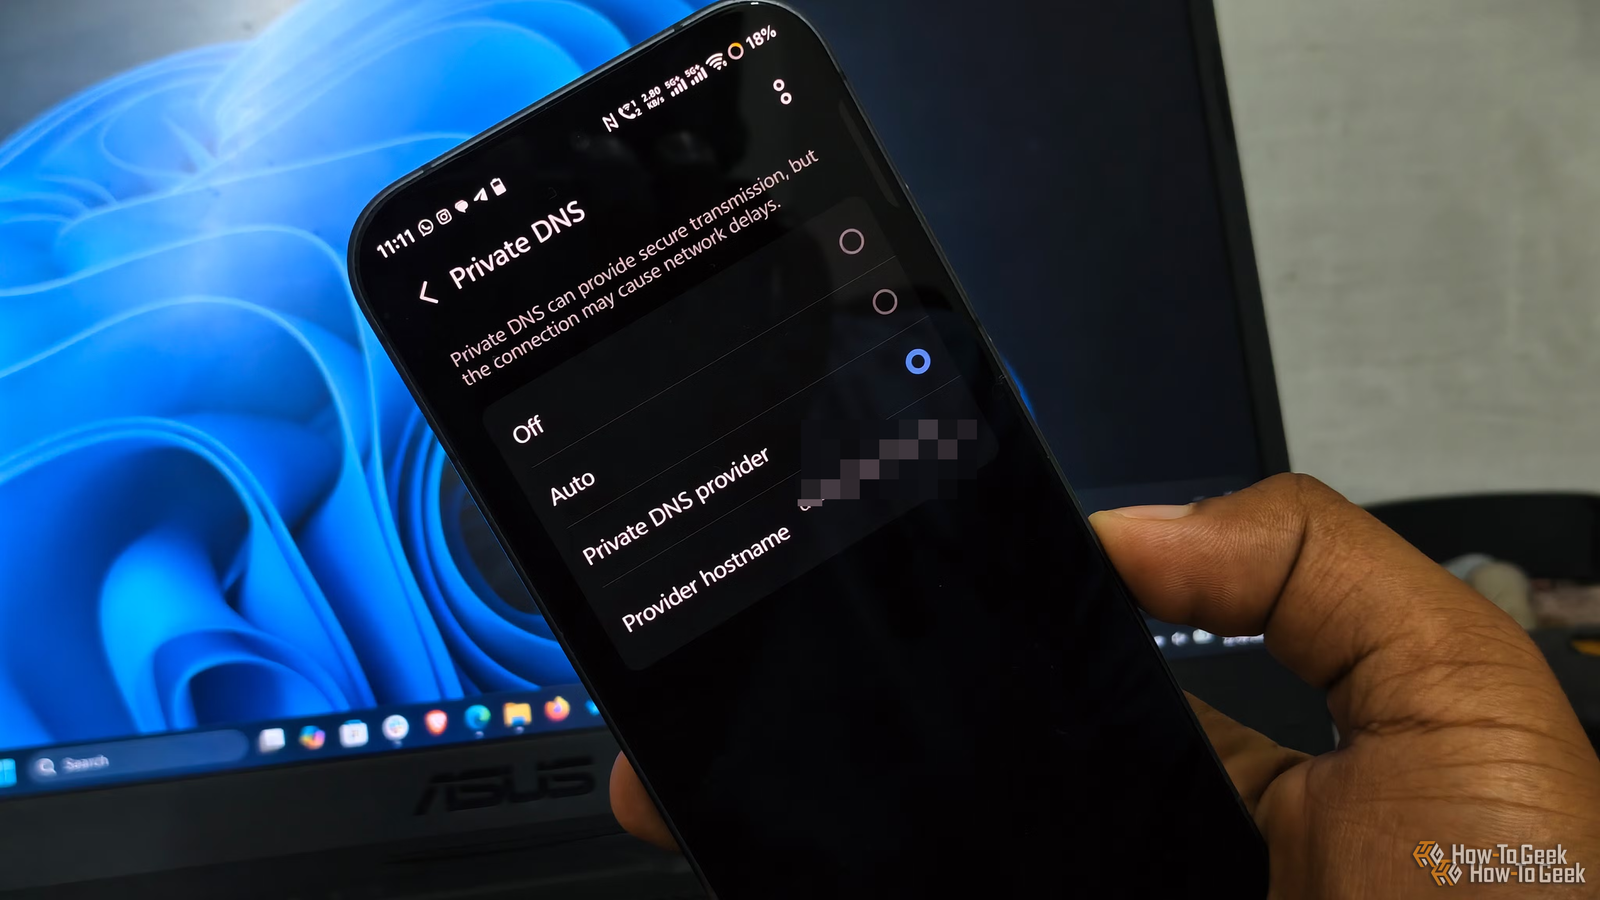
Основная задача DNS-сервера — переводить доменные имена, например, example.com, в IP-адреса, к которым может подключиться ваш компьютер. Когда вы используете DNS-сервер своего провайдера, он обрабатывает эти запросы. При переходе на сторонние службы, такие как Google или Cloudflare, запросы начинают обрабатываться ими.
Использование протоколов DNS over HTTPS (DoH) или DNS over TLS (DoT) действительно полезно для приватности. Они шифруют запрос между вашим устройством и DNS-резолвером. В этом случае сторонний наблюдатель в локальной сети не сможет просто прочитать пакеты данных и увидеть, какой домен запрашивается. Однако DNS не отвечает за передачу основного веб-трафика. После разрешения имени домена компьютер все равно должен установить соединение с полученным IP-адресом. Пакеты данных продолжают проходить через провайдера, и изменение DNS не превращает ваше соединение в VPN и не скрывает конечный IP-адрес.
Что видит провайдер при использовании HTTPS
Даже при зашифрованных DNS-запросах провайдер остается посредником между вашей сетью и интернетом. Хотя HTTPS-шифрование защищает контент страниц, провайдер все равно видит, с какими IP-адресами общается ваш компьютер. Если IP-адрес принадлежит крупному ресурсу, провайдер может не понять, какую именно страницу вы посетили, но если адрес выделен под конкретный сервис, связь становится очевидной.
Дополнительную информацию может раскрывать расширение Server Name Indication (SNI) в протоколе TLS. В классических соединениях имя хоста, к которому хочет подключиться браузер, передается в сообщении ClientHello в открытом виде. Решить эту проблему помогает технология Encrypted Client Hello (ECH), предназначенная для шифрования чувствительных частей TLS ClientHello. Тем не менее ECH не является универсальным решением: её эффективность напрямую зависит от поддержки со стороны браузера, сервера и сетевой инфраструктуры.
Кроме того, существует анализ трафика. Даже если содержимое данных зашифровано, объем, время и направление пакетов позволяют составить представление о характере вашего соединения. Провайдеру не обязательно читать HTTP-запросы, чтобы понять, с каким сервисом взаимодействует ваше устройство.
Кому вы доверяете свои данные
Переход на новый DNS-резолвер не означает, что запросы исчезают — теперь их получает новый провайдер (например, Cloudflare или Google). DoH и DoT защищают данные только на пути от устройства до резолвера, но сам сервер обязан видеть запрос, чтобы ответить на него. Конфиденциальность в этом случае зависит от политики обработки логов выбранного DNS-провайдера и юрисдикции, в которой он работает.
Особенности контроля в корпоративных и публичных сетях
Уровень видимости вашей активности зависит от того, от кого вы пытаетесь скрыться:
- Публичный Wi-Fi: При использовании HTTPS и зашифрованного DNS администратор сети не может прочитать содержимое сессий, но видит IP-адреса, с которыми соединяется устройство.
- Домашний провайдер: Обладает гораздо большими возможностями, так как весь ваш трафик проходит через его оборудование. Он может анализировать паттерны трафика и значения SNI.
- Корпоративная или школьная сеть: Администраторы могут принудительно блокировать сторонние DNS, вести логи соединений и даже использовать TLS-инспекцию для глубокого анализа трафика.
В подобных условиях изменение DNS на личном ноутбуке часто оказывается бесполезным, так как настройки сети могут быть принудительно переопределены. Единственным радикальным способом изменить ситуацию является использование VPN: провайдер видит лишь зашифрованное соединение с сервером VPN, не зная конечных адресов. Однако в этом случае вы переносите свое доверие на VPN-провайдера, который потенциально может видеть ваши назначения, а при неправильной настройке возможны утечки DNS-запросов вне VPN-туннеля.
В конечном итоге смена DNS — это выбор сервиса, которому вы доверяете обработку запросов, а также способ защиты от вредоносных доменов. Это полезная настройка для фильтрации фишинговых сайтов, но не инструмент для полной анонимизации в сети.

Почему DNS-провайдер заслуживает отдельного внимания
Важно понимать, что при смене DNS-сервера вы не избавляетесь от процесса «просмотра» ваших запросов — вы просто меняете того, кто их видит. Когда вы отказываетесь от услуг провайдера в пользу сторонних решений, все ваши DNS-запросы становятся доступными для Cloudflare, Google или другого выбранного сервиса. Шифрование DoH и DoT гарантирует, что запросы защищены на этапе передачи между вашим устройством и резолвером, но сам резолвер обязан «видеть» эти данные, чтобы выполнить свою базовую функцию — поиск IP-адреса по доменному имени.
В связи с этим критически важными становятся три аспекта работы выбранного вами DNS-провайдера:
- Политика логирования: Вы должны изучить, как долго и в каком виде провайдер хранит записи о ваших запросах.
- Юрисдикция: DNS-сервер работает в соответствии с законами страны, где зарегистрирована компания и физически расположена инфраструктура. Это напрямую влияет на то, как провайдер реагирует на юридические запросы данных.
- Репутация: Разные компании преследуют разные цели. Одни сервисы ориентированы на максимальную приватность пользователя, другие могут использовать данные для собственных аналитических нужд.
Ограничения приватности DNS и роль анализа трафика
Необходимо осознавать, что DNS — это лишь один из слоев коммуникации. Даже если вы используете шифрованные протоколы, защита DNS не делает ваш интернет-трафик «невидимым». Ваш интернет-провайдер по-прежнему находится на пути между вашим оборудованием и остальной сетью. Хотя HTTPS надежно защищает содержимое страниц, провайдер все еще способен анализировать метаданные соединения.
Смена DNS-резолвера не превращает ваше обычное интернет-соединение в VPN. Провайдер сохраняет способность видеть IP-адреса, с которыми обменивается данными ваш компьютер. В случае использования уникальных IP-адресов, закрепленных за определенными ресурсами, это позволяет провайдеру с высокой долей вероятности определить, какие именно сервисы вы используете, даже без доступа к содержимому самих пакетов.
Более того, современный анализ трафика позволяет идти еще дальше. Даже при полной шифровке содержимого пакетов, сторонний наблюдатель может составить детальный профиль вашей активности, анализируя:
- Размер пакетов: Характерные объемы передаваемой информации могут выдать тип контента.
- Тайминги: Временные интервалы между запросами создают уникальные «отпечатки» взаимодействия с конкретными сервисами.
- Направление трафика: Частота и последовательность обращения к различным узлам позволяют с высокой точностью идентифицировать поведенческие паттерны пользователя.
Практическая польза и реальные цели
Несмотря на то что изменение DNS-настроек не является инструментом для обеспечения анонимности, этот шаг сохраняет свою прикладную ценность. Главное преимущество здесь лежит в области кибербезопасности: многие публичные DNS-резолверы предлагают функцию фильтрации запросов к известным вредоносным доменам. Это позволяет на уровне сетевого слоя блокировать попытки перехода на фишинговые сайты или ресурсы, распространяющие вредоносное ПО, еще до момента установления прямого соединения с ними. Воспринимайте смену DNS не как попытку «исчезнуть» из поля зрения провайдера, а как инструмент обеспечения дополнительного уровня безопасности при повседневном просмотре веб-страниц.