Специалист по системам и DevOps с опытом работы в области инфраструктурной безопасности решил проверить, действительно ли его домашняя сеть защищена так, как он предполагал. Несмотря на знание базовых правил безопасности, на роутере сохранялось несколько правил проброса портов для удаленного доступа к различным сервисам. Сканирование внешнего IP-адреса из интернета выявило неожиданные результаты.
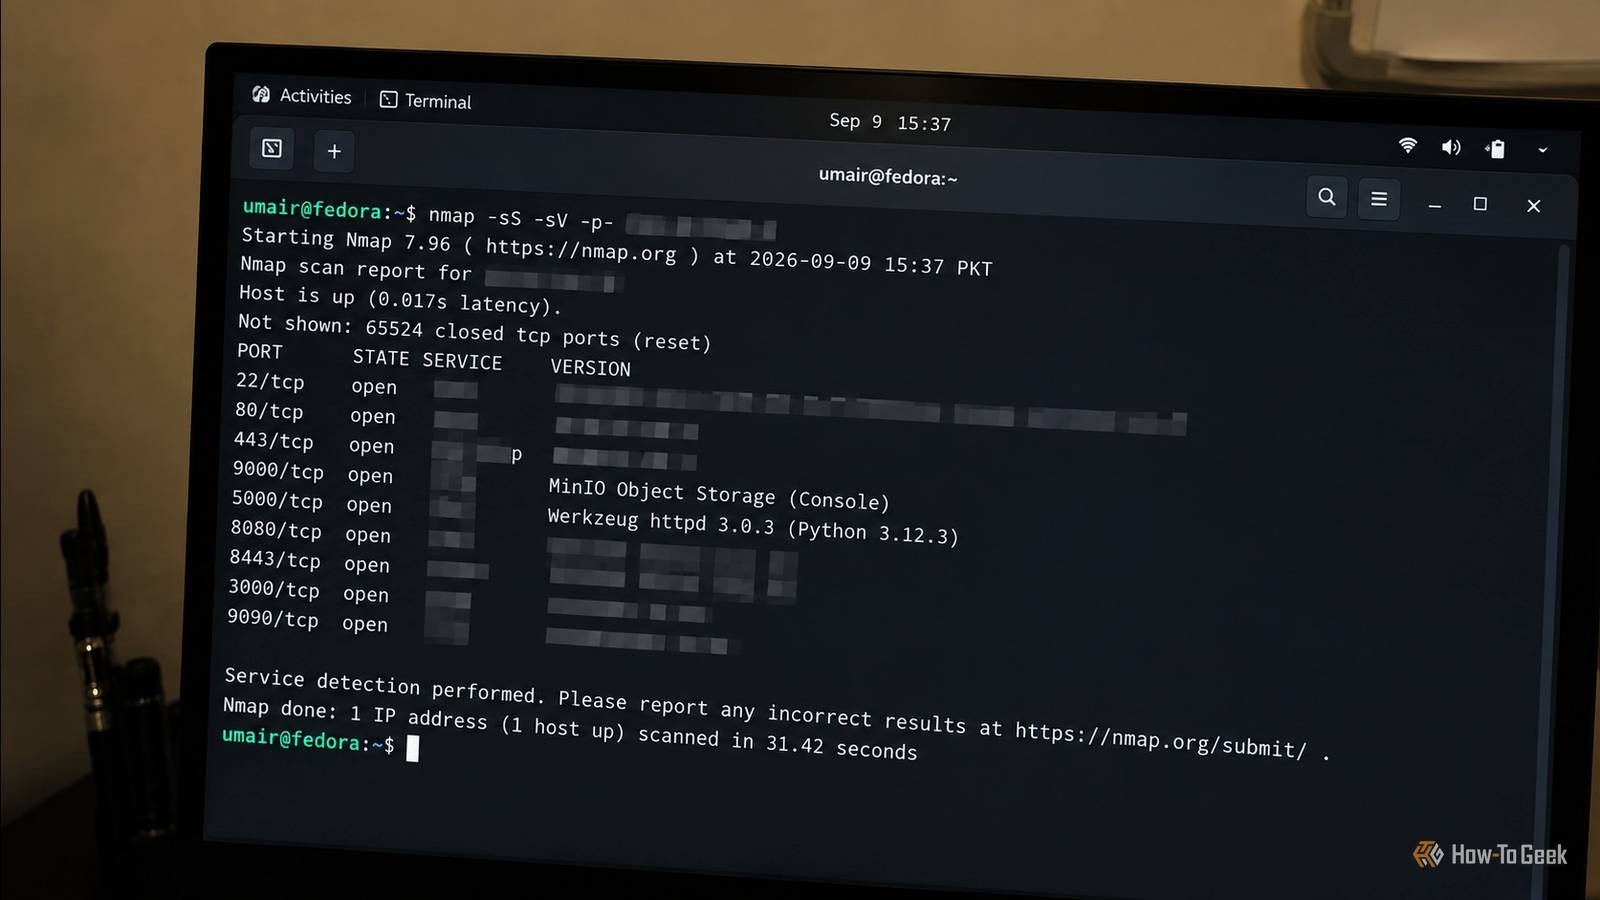
Обнаружение забытых сервисов через внешнее сканирование
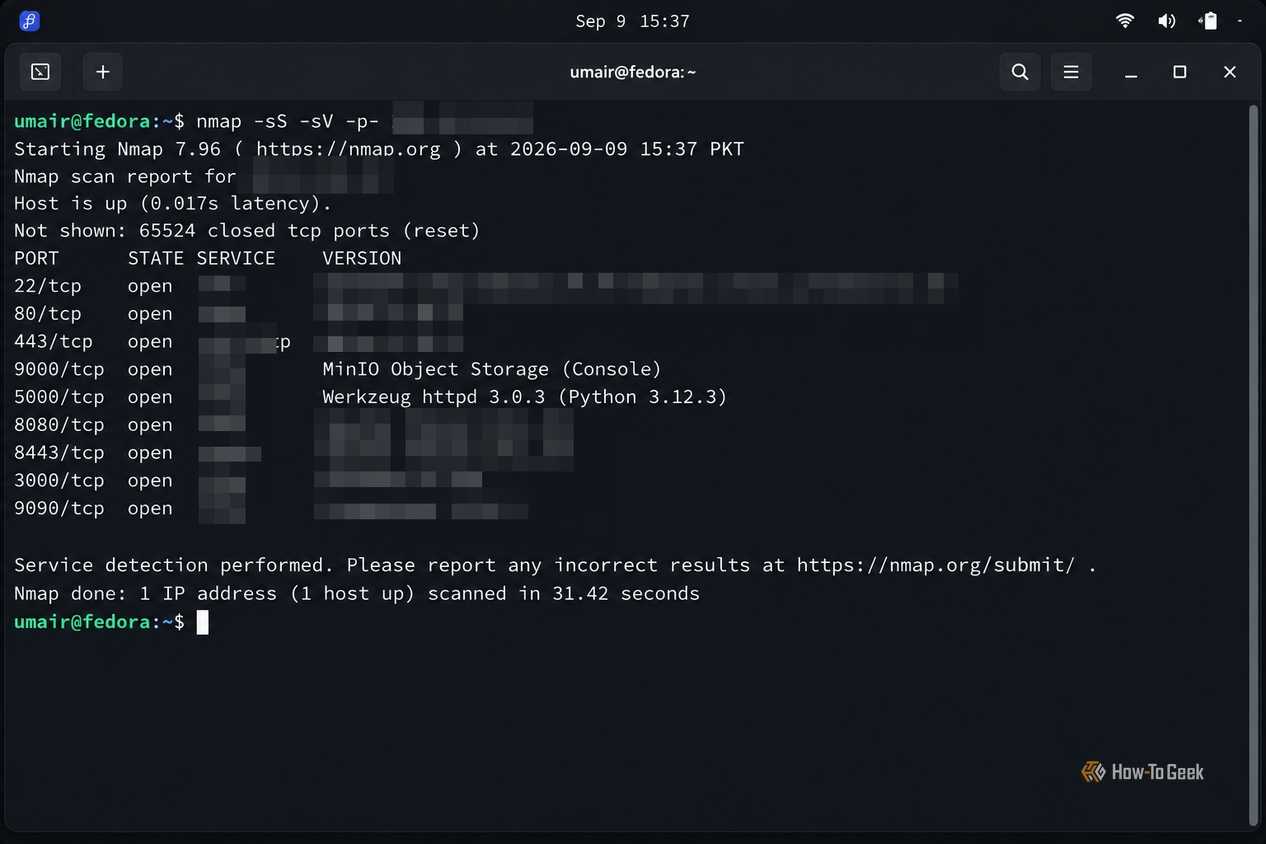
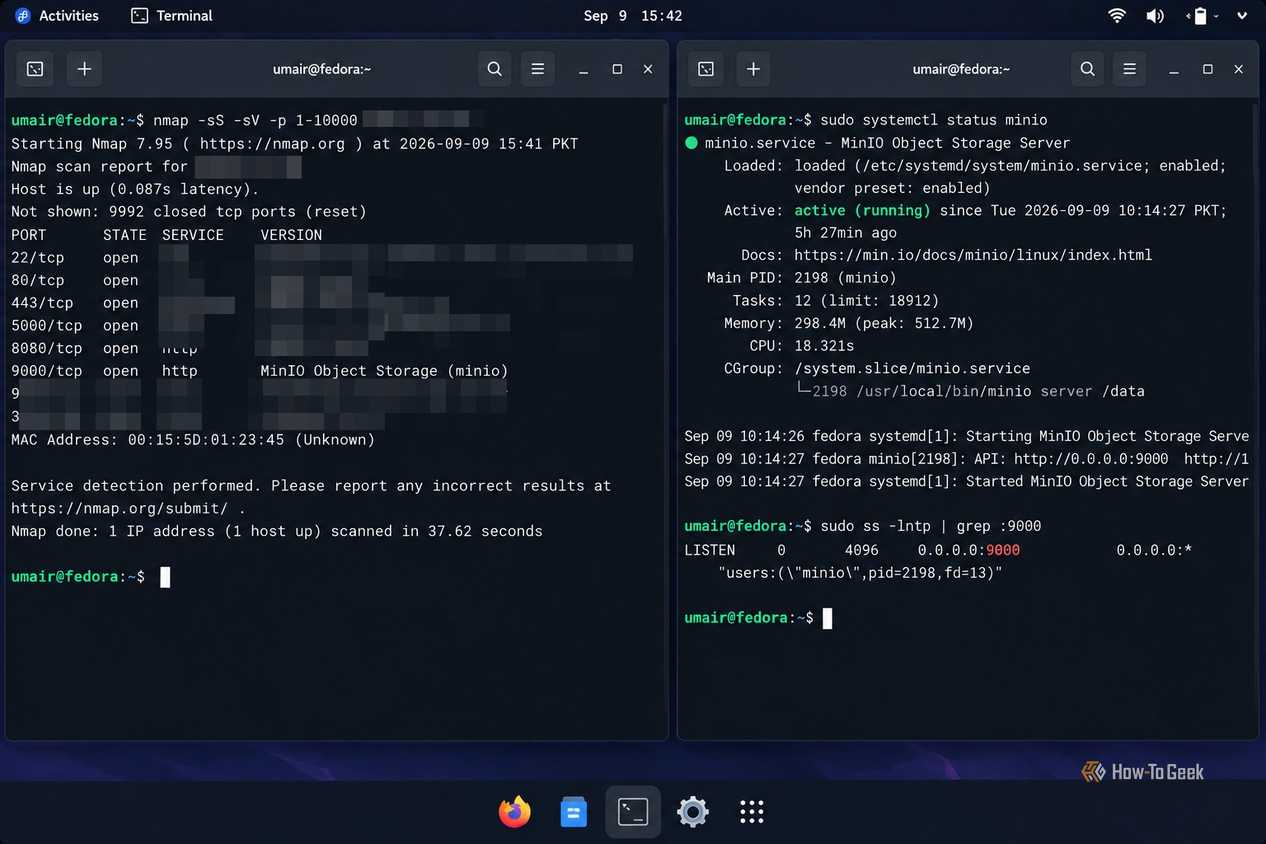
Проверка началась с базового сканирования портов с помощью утилиты Nmap. Часть открытых портов оказалась ожидаемой, однако инструмент нашел и те службы, о существовании которых автор давно забыл. Среди них оказался запущенный экземпляр MinIO на порту 9000. Перейдя ранее на SeaweedFS, автор оставил развертывание заброшенным, но соответствующее правило перенаправления на роутере продолжало действовать.
Подобные ситуации характерны для домашних лабораторий, где легко отслеживать активно используемые службы, но сложно удерживать в памяти старые эксперименты. После обнаружения забытых портов сканирование позволило определить протоколы и приложения, работающие за ними без аутентификации. Это подтолкнуло к детальному изучению каждого открытого сервиса.
Проблемы конфигурации и незащищенный трафик
Особое внимание привлекло приложение на порту 5000, которое показалось знакомым и долгое время не привлекало внимания. Доступ к нему извне осуществлялся по протоколу HTTP без перенаправления на HTTPS. Проверка HTML-кода через curl выявила скрытое поле со значением , подтверждающее отсутствие приоритета защищенного соединения.
В результате пользователи передавали учетные данные в незашифрованном виде, что создавало угрозу их перехвата злоумышленниками. Ошибка заключалась не в экзотической уязвимости, а в небольшой детали конфигурации, которая внутри локальной сети казалась безобидной. Опыт работы не исключает конфигурационный дрейф, поэтому внешний взгляд помогает оценить реальную среду, а не воображаемую.
Сокращение поверхности атаки и альтернативные способы доступа
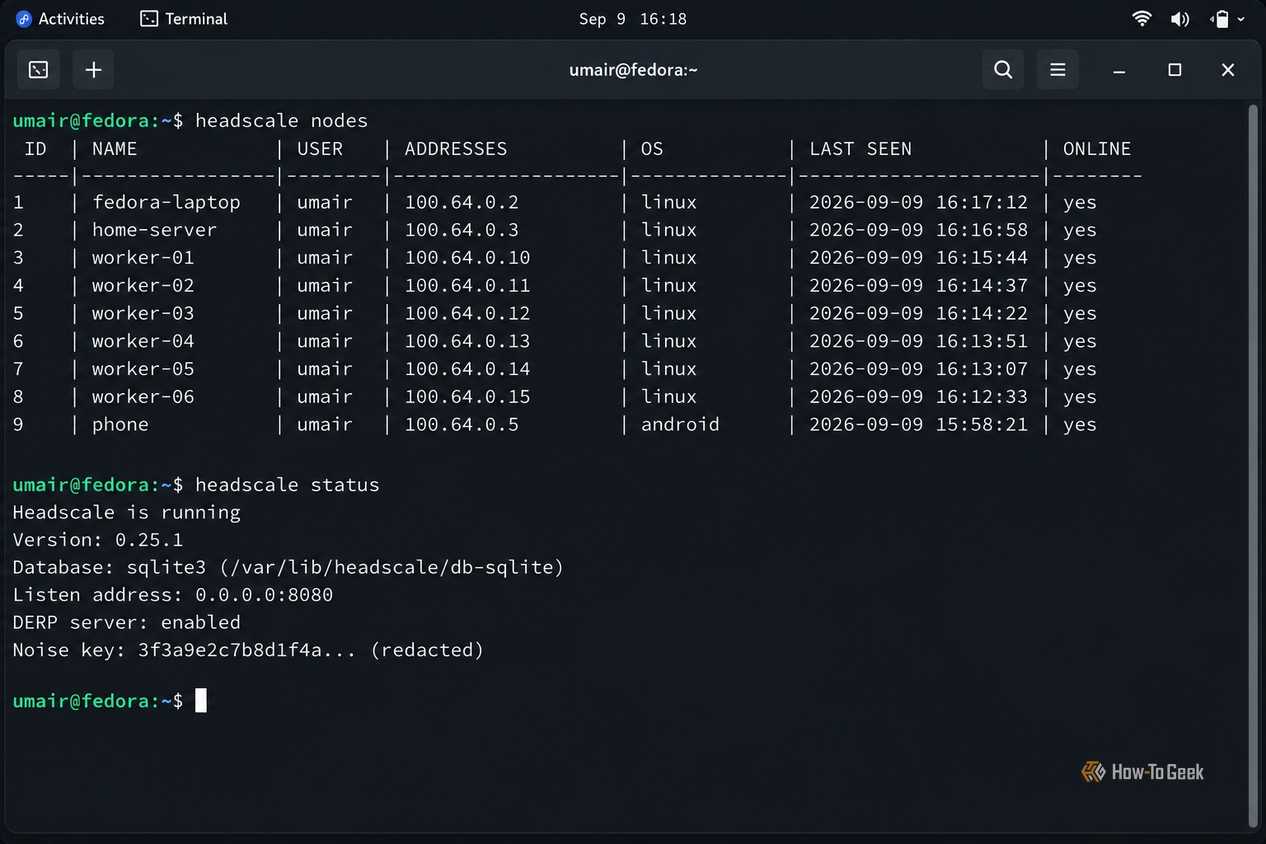
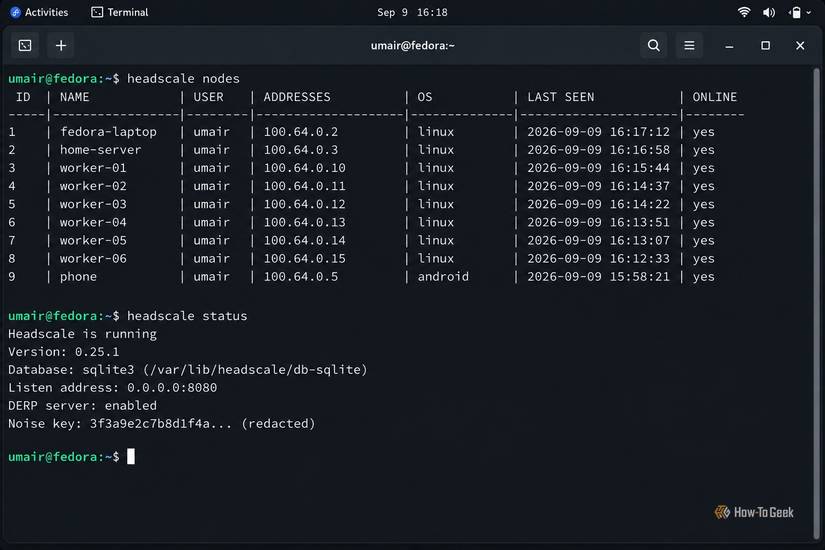
Проанализировав все выставленные наружу службы, автор задался вопросом о необходимости их публичной доступности. Для большинства сервисов прямой доступ через интернет оказался излишним. Поскольку для частной сети уже использовался Headscale, отпала необходимость выставлять каждое приложение наружу через роутер.
Устаревшие службы были удалены, ненужные правила проброса портов ликвидированы, а приватные сервисы перенесены за защищенную сеть Headscale. Это позволило сократить количество приложений, напрямую доступных из интернета, и сохранить нужный удаленный доступ. Оставшиеся публичные порты теперь имеют четкое обоснование.
Сам по себе проброс портов не является критической угрозой, и для него существуют вполне легитимные сценарии. Главная проблема заключается в том, что такое правило легко создать и так же легко забыть. Регулярное внешнее тестирование сети помогает контролировать реальный размер поверхности атаки.
Детали внешнего сканирования Nmap
Автор отмечает, что его профессиональный бэкграунд связан с системным инжинирингом и DevOps, поэтому он регулярно работает с сетями, файрволами, Linux, виртуализацией и безопасностью инфраструктуры. Основной целью проверки было не обнаружение абстрактных уязвимостей, а проверка простого вопроса: совпадает ли его реальная сеть с той, которую он себе представляет. На роутере было настроено несколько правил проброса портов (port-forwarding) для сервисов, к которым требовалось периодически получать доступ удаленно. Большинство из них автор считал контролируемыми, пока сканирование внешнего IP-адреса не показало забытые элементы.
Когда Nmap выполнил сканирование, первые несколько портов действительно оказались ожидаемыми — автор сразу узнал их и понимал причины их экспозиции в сеть. Однако затем сканер обнаружил множество портов, о которых создатель домашней лаборатории не вспоминал очень долгое время. Среди них нашелся MinIO, работавший на порту 9000. Поскольку автор ранее мигрировал на SeaweedFS, тот старый экземпляр фактически превратился в заброшенный деплой, но служба продолжала работать, а правило перенаправления оставалось активным.
Особенности человеческого фактора в хомячной лаборатории (homelab)
Подобные упущения характерны для инфраструктуры уровня homelab. Администратор прекрасно помнит то, чем пользуется активно и что поддерживает в актуальном состоянии прямо сейчас. Прошлые эксперименты, развернутые несколько месяцев назад, стираются из ментального инвентаря гораздо проще. Создание правил проброса портов кажется быстрым и тривиальным действием, но именно эта простота приводит к тому, что правила остаются висеть годами.
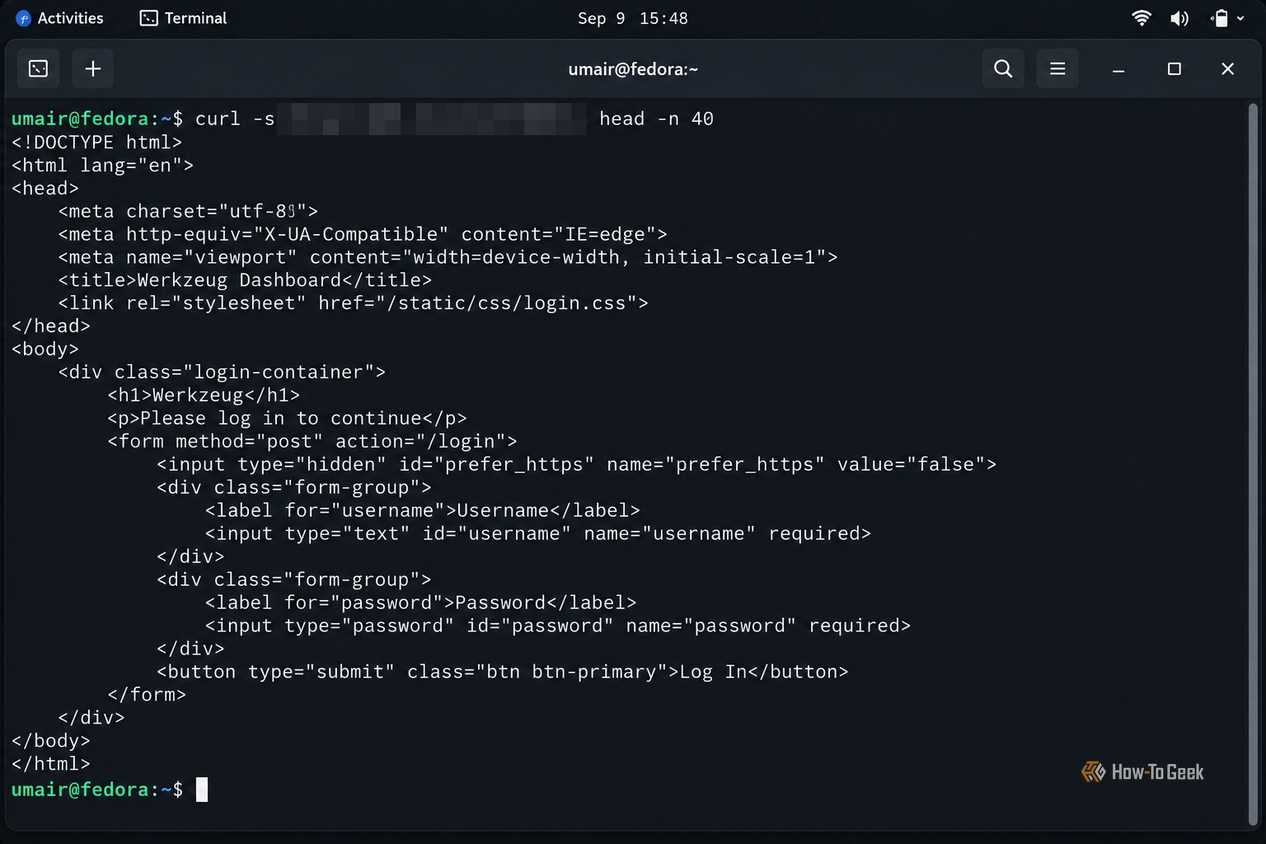
После выявления неожиданных портов автор задействовал функции определения служб (service detection) в Nmap, чтобы точно выяснить, какие приложения принимают соединения за этими портами. Это позволило составить детальную картину того, какую именно информацию внешний наблюдатель может получить без прохождения аутентификации. Были видны предлагаемые протоколы и сигнатуры приложений. После этого процесс перестал восприниматься как простая ревизия старых правил перенаправления — началась детальная инспекция каждого выставленного наружу сервиса.
Анализ приложения на порту 5000
Одним из объектов детальной проверки стал сервис на порту 5000. Запущенное там Flask-приложение было хорошо знакомо автору, и именно эта привычность позволила ему долгое время избегать проверок безопасности. При внешнем обращении выяснилось, что страница входа по-прежнему отдается по обычному протоколу HTTP без автоматического редиректа на HTTPS.
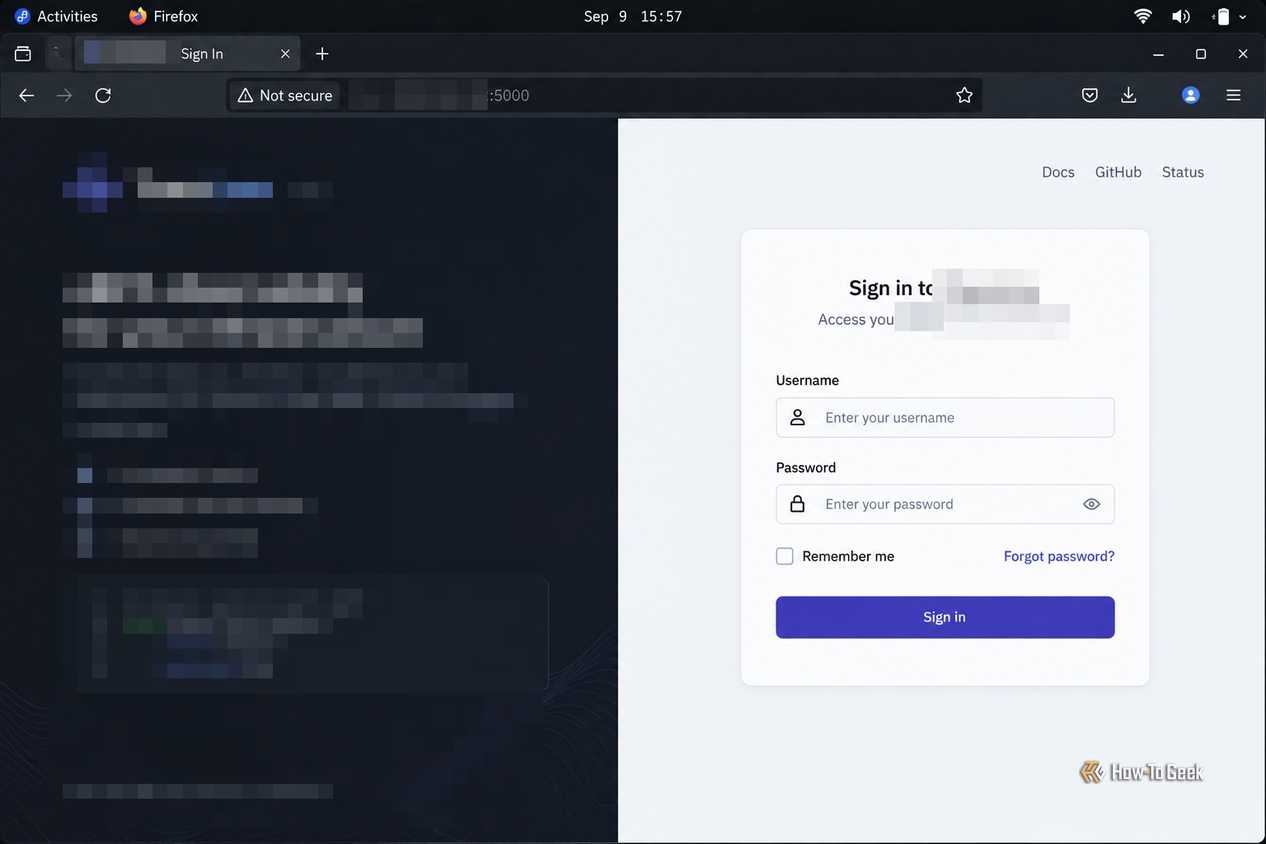
Команда curl помогла детально изучить содержимое HTML-страницы, где обнаружилась строчка:
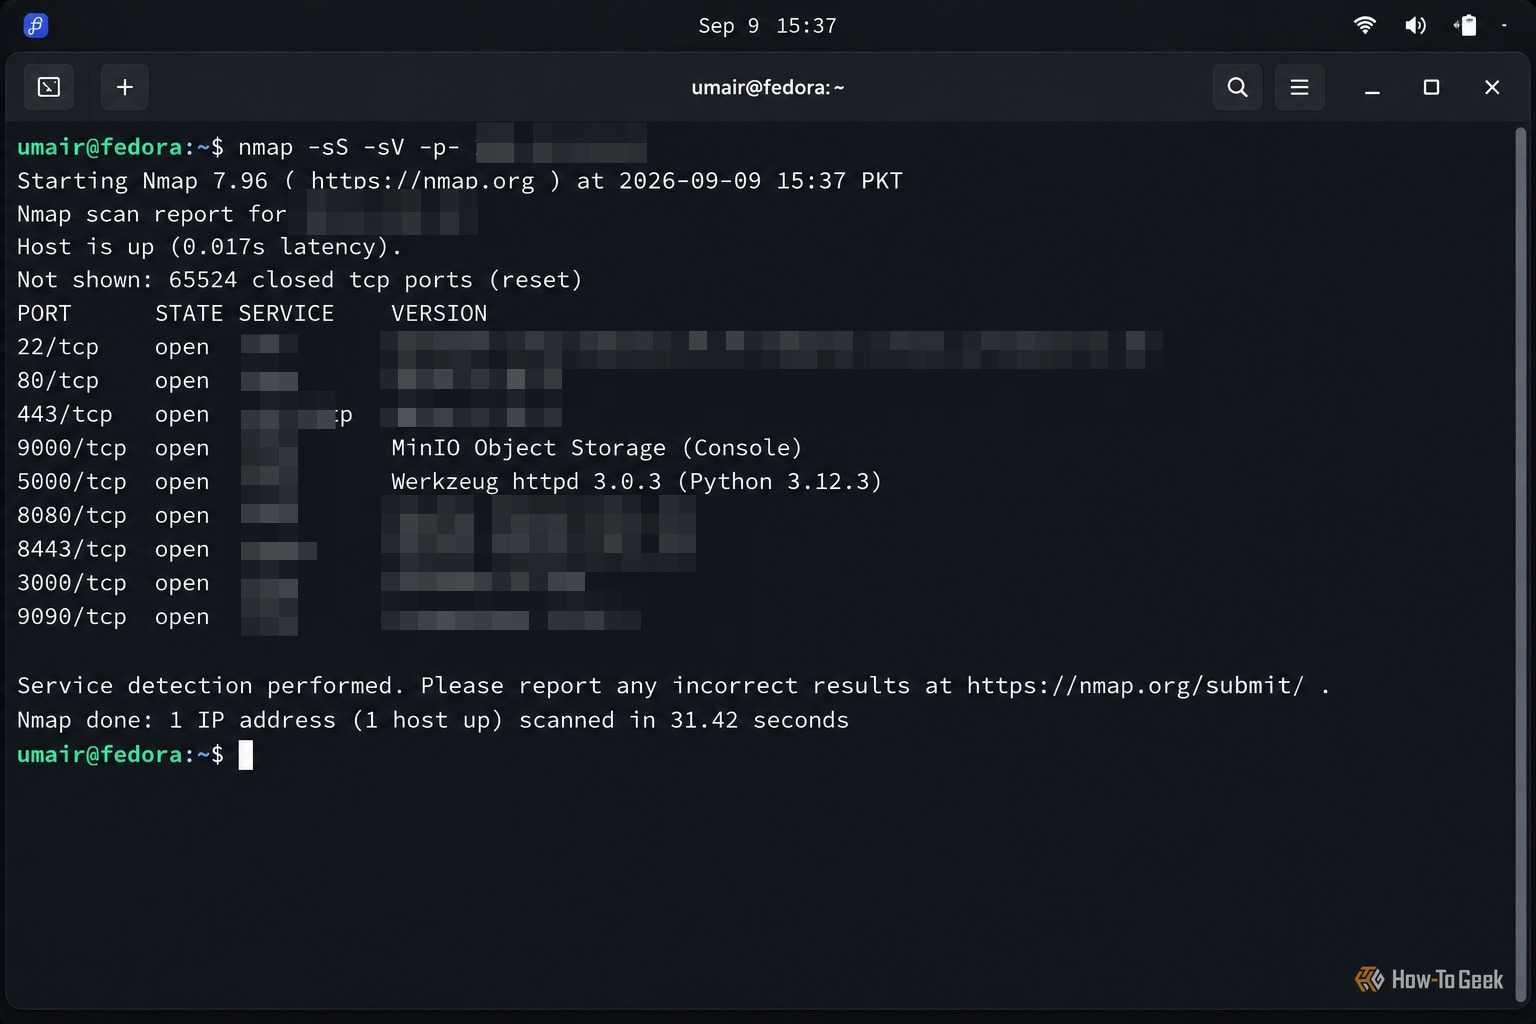
Это доказывало, что программное обеспечение было явно сконфигурировано не отдавать предпочтение HTTPS. Любой пользователь, проходивший авторизацию через незащищенный HTTP-эндпоинт, передавал свои учетные данные в открытом виде. Злоумышленник, обладающий возможностью пассивно или активно наблюдать за сетевым трафиком такого соединения, мог легко перехватить логины и пароли. Проблема заключалась не в сложной уязвимости нулевого дня, а в рудиментарной конфигурационной детали, которая успешно функционировала годами. Находясь внутри доверенной сети, автор никогда не задумывался об этом риске, но из открытого интернета ситуация выглядела критически иначе.
Конфигурационный дрейф и переосмысление рисков
По мере углубления в аудит общая картина проблемы становилась все более очевидной. Сами по себе изолированные службы не представляли катастрофической угрозы, но их общая совокупность указывала на главный системный сбой: многие из этих приложений вообще не должны были торчать наружу. Правила создавались в свое время по вполне легитимным причинам — для временных тестов, оперативных экспериментов или срочного удаленного доступа, после чего о них просто забыли, так как удаление не являлось приоритетной задачей.
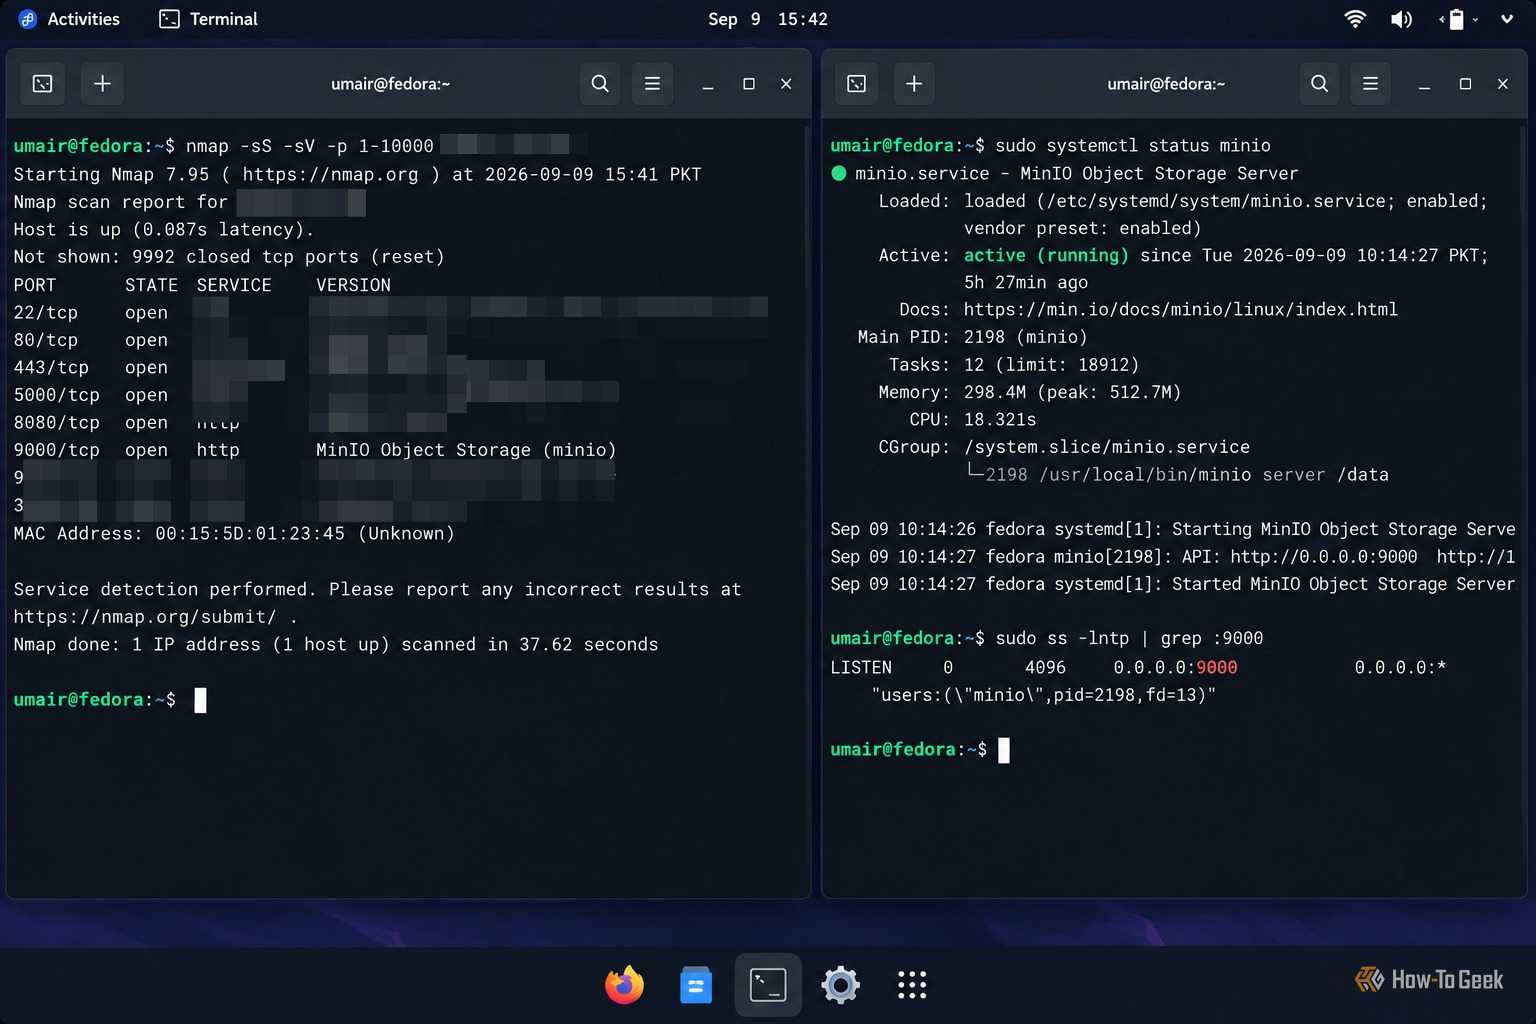
Данный пример наглядно демонстрирует, что даже многолетний опыт работы в IT не защищает инженера от конфигурационного дрейфа. Автор отлично понимал все риски выставления сервисов в интернет в момент настройки, но со временем ментальная модель разошлась с реальным положением дел. Именно поэтому внешний аудит представляет столь высокую ценность: он проверяет не ту инфраструктуру, которую администратор помнит по своим конфигурационным файлам, а ту среду, которая существует в действительности.
Внедрение Headscale и новые привычки обслуживания
Завершив инвентаризацию и анализ уязвимых точек, автор задался вопросом: действительно ли каждому из обнаруженных сервисов необходим прямой публичный доступ? Для подавляющего большинства ответ оказался отрицательным. Поскольку для нужд личной приватной сети уже активно применялся Headscale, отпала необходимость рисковать и публиковать каждое приложение через роутер.
Была проведена масштабная уборка:
- устаревшие службы и неиспользуемые контейнеры были полностью остановлены и удалены;
- ненужные правила перенаправления портов на пограничном роутере были стерты;
- все приватные сервисы, к которым требовался доступ извне, были перенесены внутрь защищенной сети Headscale.
Такой подход позволил радикально сузить внешнюю поверхность атаки, сохранив при этом полноценный и безопасный удаленный доступ к домашней инфраструктуре. Публичный доступ был оставлен исключительно там, где для этого имелись железобетонные основания. Теперь каждое оставшееся правило можно было легко объяснить и обосновать, что кардинально отличалось от ситуации слепого накопления «зомби-портов».
Важный вывод, который делает автор: сам по себе проброс портов не является злом или архитектурным антипаттерном. Для этого механизма существует масса абсолютно легитимных сценариев использования. Главная ловушка кроется в том, что правило создается за секунды, а забывается на годы (как в случае с заброшенным MinIO на 9000 порту). Даже опытные специалисты регулярно совершают подобные ошибки.
В качестве превентивной меры автор внедрил регулярное периодическое сканирование сети снаружи. Этот небольшой шаг позволил дополнить стандартную рутину обслуживания уникальным инструментом — независимым подтверждением того, что реальный внешний периметр безопасности в точности соответствует ожиданиям автора, а не устаревшим конфигурациям в его голове.