Дистрибутив openSUSE славится встроенной системой создания снимков состояния Snapper, которая автоматически фиксирует изменения при работе в терминале. Чтобы проверить, насколько надежно эта функция защищает операционную систему в экстремальных условиях, был проведен эксперимент по полному уничтожению файлов ОС.
Подготовка к «ядерному» удару по системе
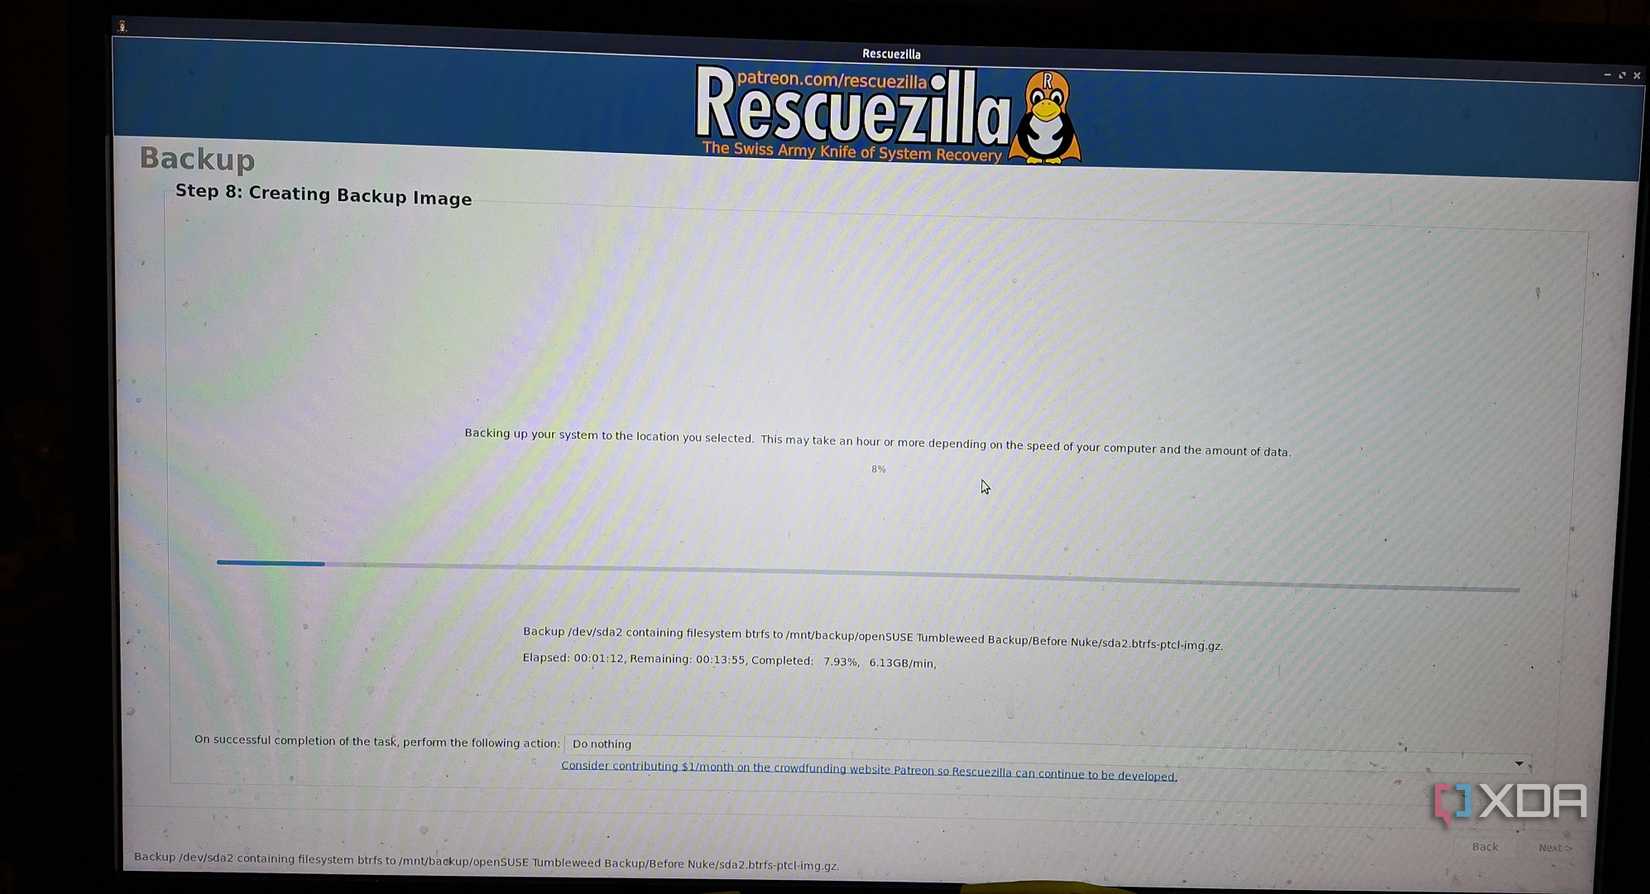
Перед началом эксперимента автор использовал инструмент Rescuezilla для создания резервной копии системы на внешнем накопителе, чтобы минимизировать риски полной потери данных. После этого в openSUSE был создан свежий снимок (снапшот) через Snapper. Затем в терминале была выполнена критическая команда: sudo rm -rf —no-preserve-root /. Ожидаемого мгновенного сбоя или критической ошибки ядра не произошло — система начала постепенно деградировать: исчезали иконки, переставали запускаться приложения и удалялись файлы, пока рабочий стол не стал полностью нефункциональным. После принудительной перезагрузки компьютер перестал находить загрузочный сектор.
Как Snapper сохранил данные в режиме «read-only»
Основной вопрос теста заключался в том, выживут ли снимки системы, если они хранятся на том же корневом разделе, который подвергся очистке. Выяснилось, что снапшоты Snapper по умолчанию имеют атрибут «только для чтения» (read-only). В процессе выполнения команды удаления система выдала тысячи ошибок, сообщая о невозможности стереть защищенные подтома. Таким образом, снимки оказались в своего рода «ядерном бункере», успешно пережив атаку на корневой раздел диска.
Восстановление работоспособности системы
Процесс восстановления потребовал ручного вмешательства, так как стандартные загрузочные файлы были удалены. Для возврата к работе потребовались следующие шаги:
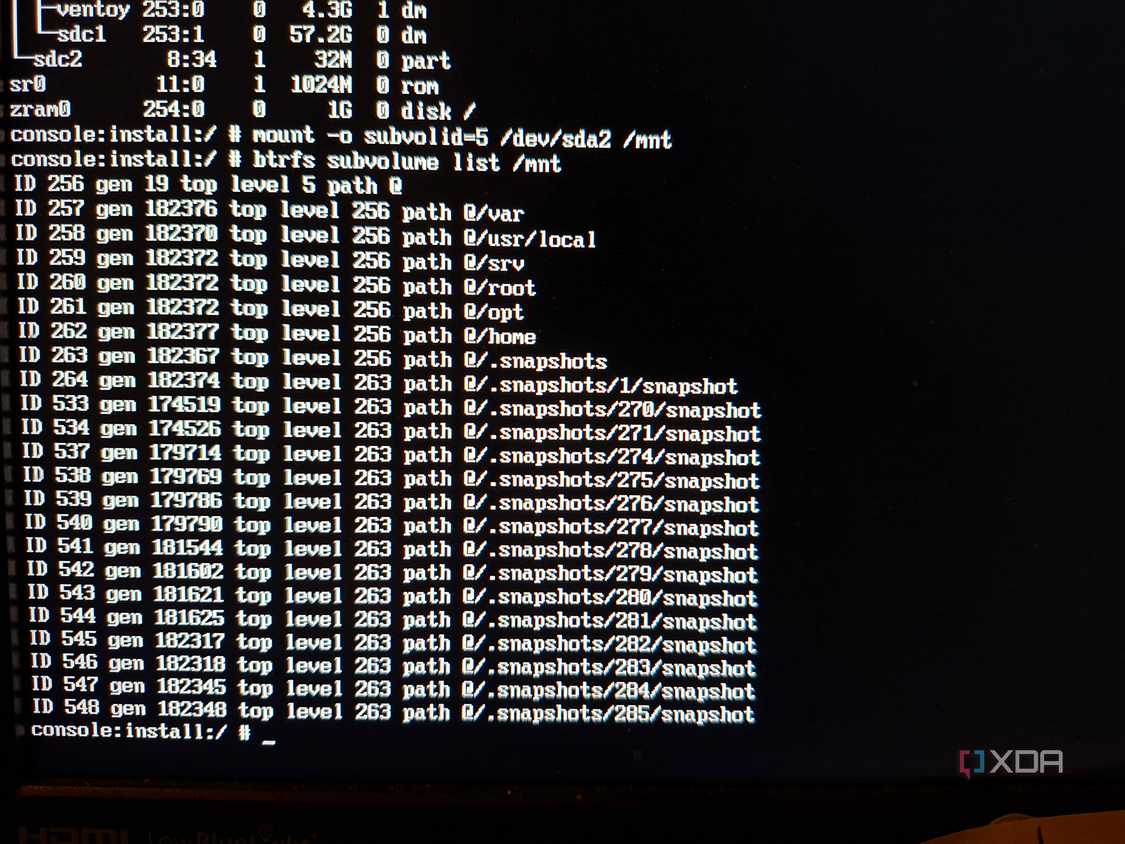
- Загрузка с Live ISO-образа openSUSE через USB-накопитель.
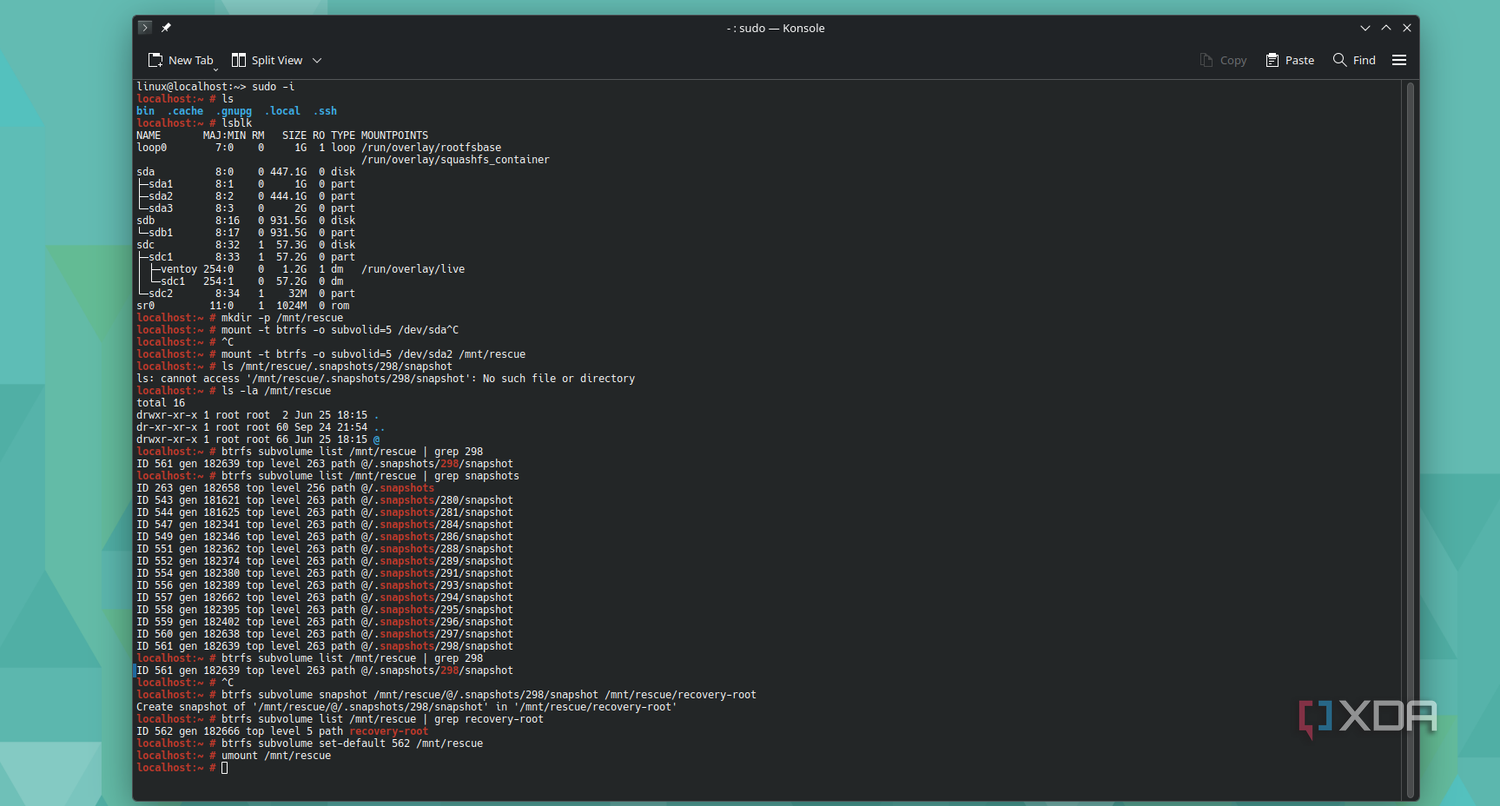
- Поиск раздела с сохраненными снапшотами на SSD.
- Создание копии снимка с правами на чтение и запись для дальнейшего использования.
- Указание системе использовать этот снапшот в качестве основы для загрузки.
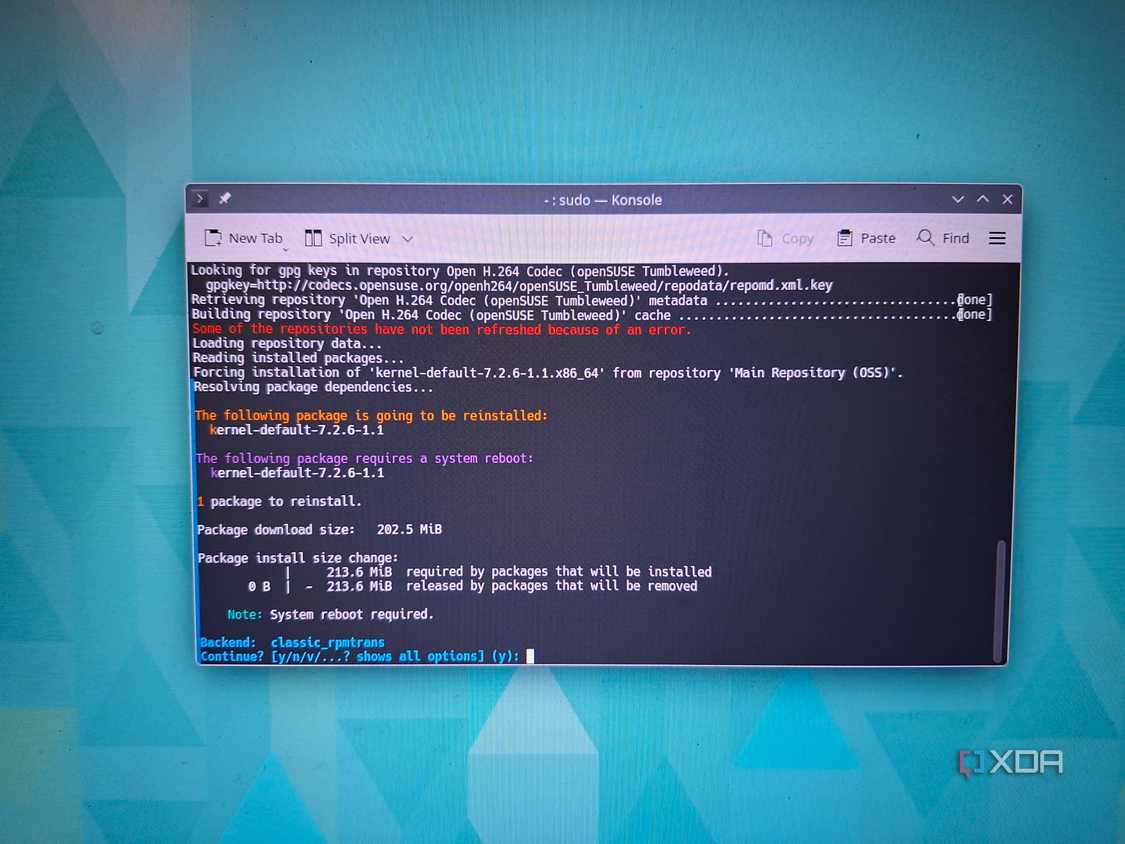
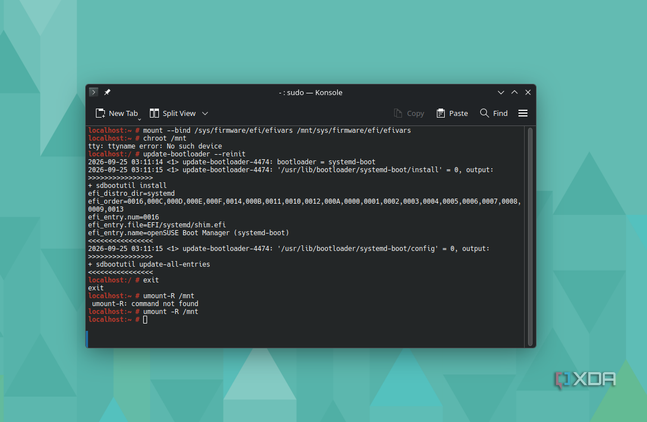
- Восстановление загрузочного раздела через пересборку ядра и системных компонентов с помощью менеджера пакетов zypper внутри среды chroot.
Границы возможностей Snapper в защите данных
После перезагрузки система успешно восстановилась, сохранив базовые параметры пользователя, такие как имя учетной записи и пароль. Однако выяснилось, что в текущей конфигурации Snapper защищал только критически важные системные файлы. Все личные настройки, пользовательские приложения и файлы, находившиеся вне системных директорий, были утрачены. Это наглядно демонстрирует, что Snapper является отличным инструментом для защиты целостности операционной системы, но не может служить полноценной заменой классическому резервному копированию личных данных.
Почему именно openSUSE?
Для многих выбор дистрибутива Linux — вопрос привычки или специфических требований к рабочему окружению. Личная симпатия автора к openSUSE строится не только на наличии Snapper «из коробки», но и на отсутствии необходимости дорабатывать систему вручную. Важным аспектом является то, что дистрибутив настроен полностью под ключ: инструмент для бэкапов готов к работе с момента установки, что избавляет пользователя от лишних манипуляций. Кроме того, приятным дополнением для многих остается маскот проекта — симпатичный хамелеон, который, хоть и не влияет на функциональность, добавляет системе узнаваемости.
Опыт «самоуничтожения»
Перед тем как отважиться на рискованный эксперимент с sudo rm -rf —no-preserve-root /, автор признается: до этого момента он никогда не пользовался Snapper по прямому назначению, полагаясь лишь на знание того, что такая технология существует. Сам процесс подготовки к «убийству» системы оказался даже немного разочаровывающим в своей простоте. Несмотря на наличие Rescuezilla в качестве «плана Б», основная надежда возлагалась на то, что технология снимков subvolume в файловой системе Btrfs способна выдержать даже столь агрессивное воздействие.
Детали восстановления: сложный путь к «воскрешению»
Восстановление системы после удаления загрузочных файлов оказалось более трудоемким процессом, чем само удаление. Самой сложной частью стало не нахождение «ядерного бункера» со снимками, а возвращение системы в рабочее состояние. После загрузки с Live ISO необходимо было:
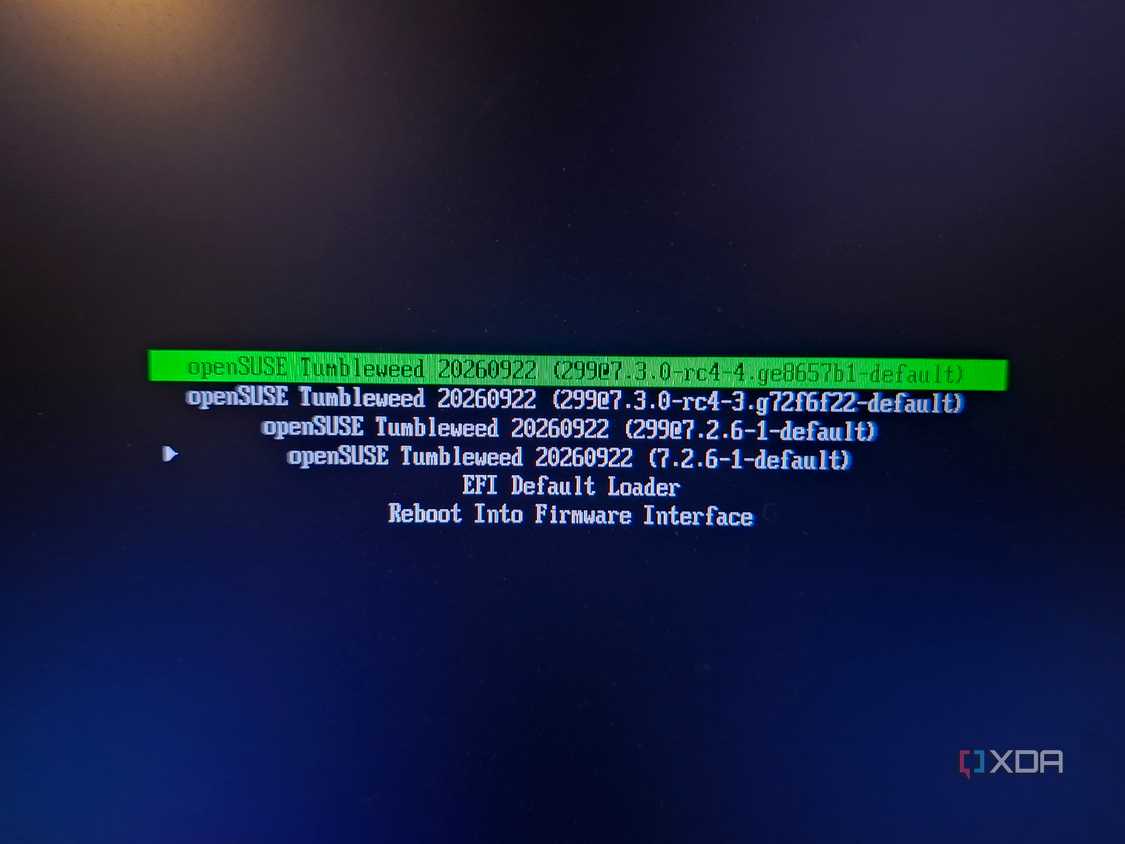
- Найти на SSD раздел с «законсервированными» данными снапшотов;
- Поскольку все снапшоты защищены атрибутом read-only, потребовалось создать их копию с правами на запись;
- Выполнить маппинг физического оборудования на клонированную систему;
- Войти в среду chroot;
- Использовать системный менеджер пакетов zypper для принудительной переустановки ядра и всех зависимостей, необходимых для создания загрузочного раздела.
Этот процесс наглядно показал, что, хотя Snapper — мощный инструмент, он требует определенных технических навыков для восстановления ОС «с нуля» без рабочего загрузчика.
Главный урок эксперимента
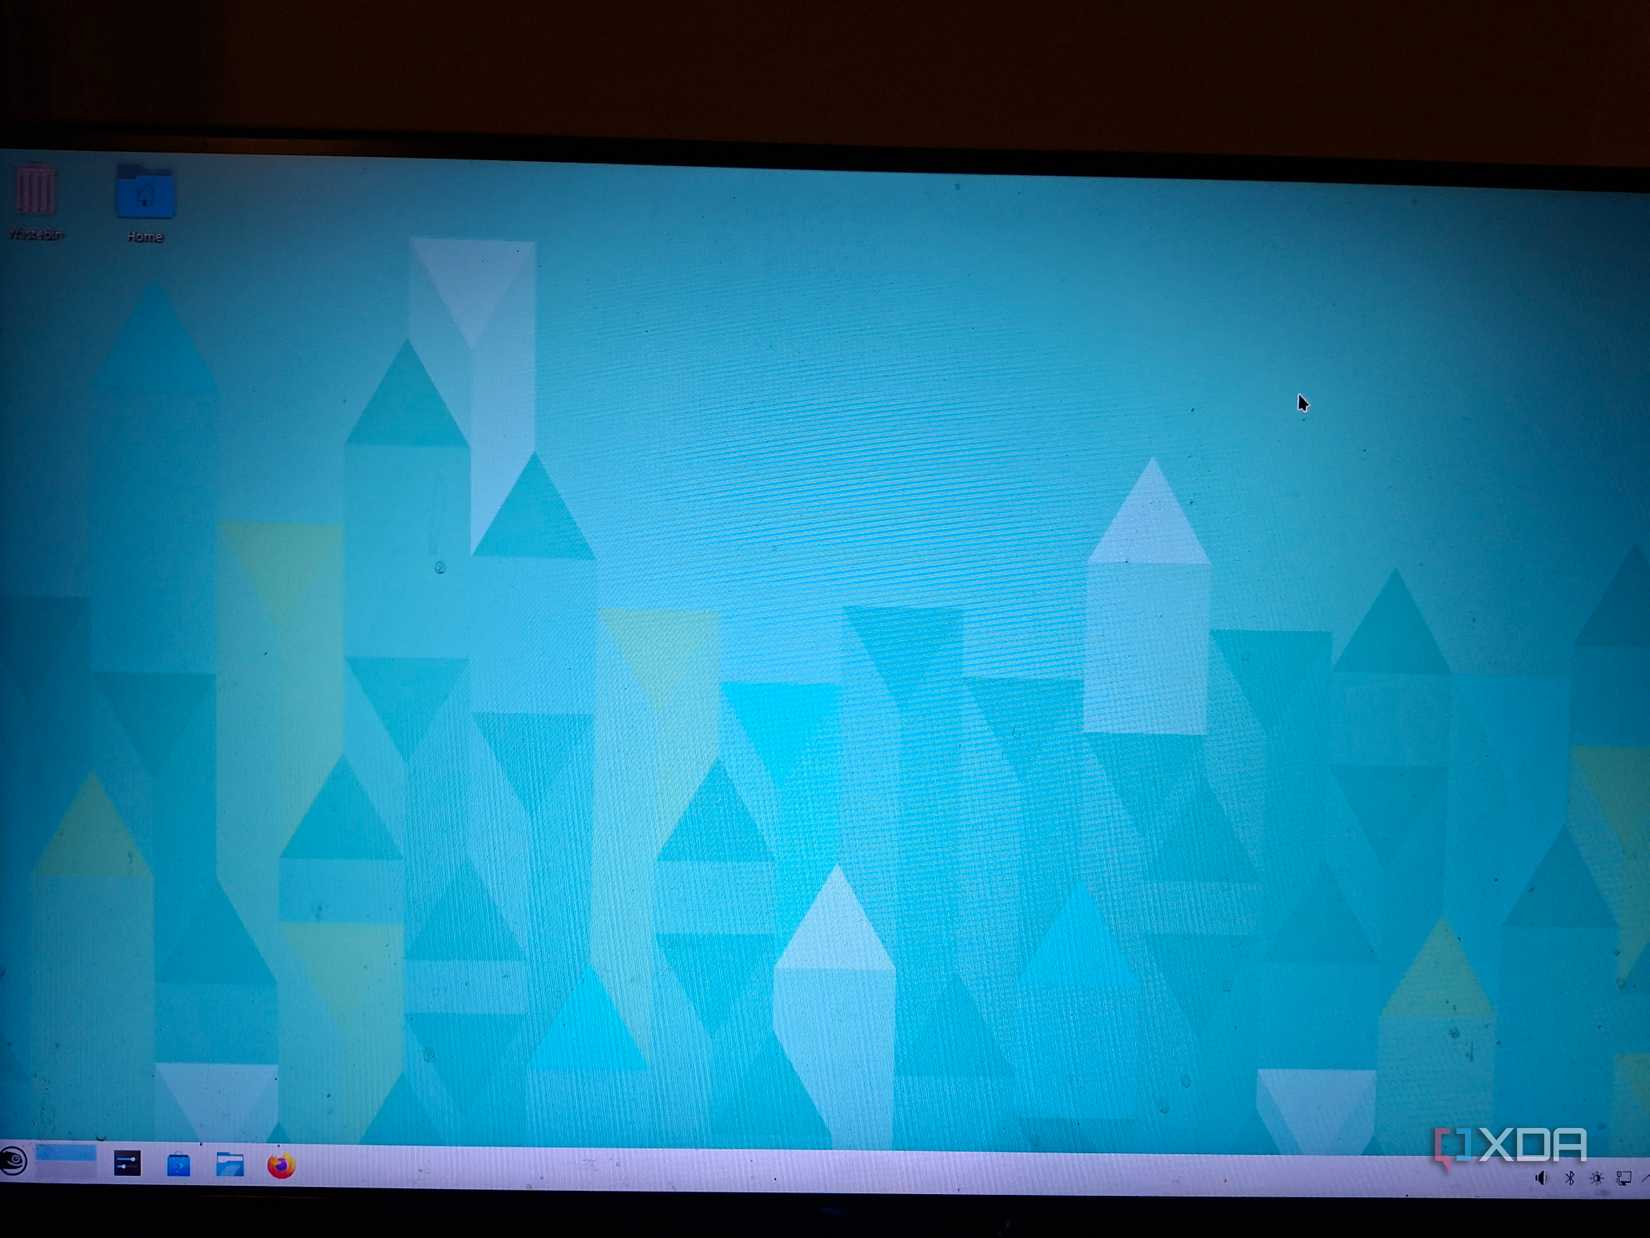
После успешной загрузки в «воскрешенную» систему стало понятно, что именно было спасено. Snapper сохранил базовые критические файлы, включая данные о пользователе и паролях, однако все настройки кастомизации, персональные приложения и личные документы, находившиеся за пределами системных директорий, исчезли без следа. Таким образом, Snapper в его стандартной конфигурации — это надежный щит для системного администратора и защиты целостности дистрибутива, но не панацея для защиты личных данных. Автор теперь доверяет Snapper гораздо больше, чем до эксперимента, однако подчеркивает: наличие классической стратегии бэкапа для пользовательских файлов остается обязательным требованием для любого здравомыслящего пользователя.